
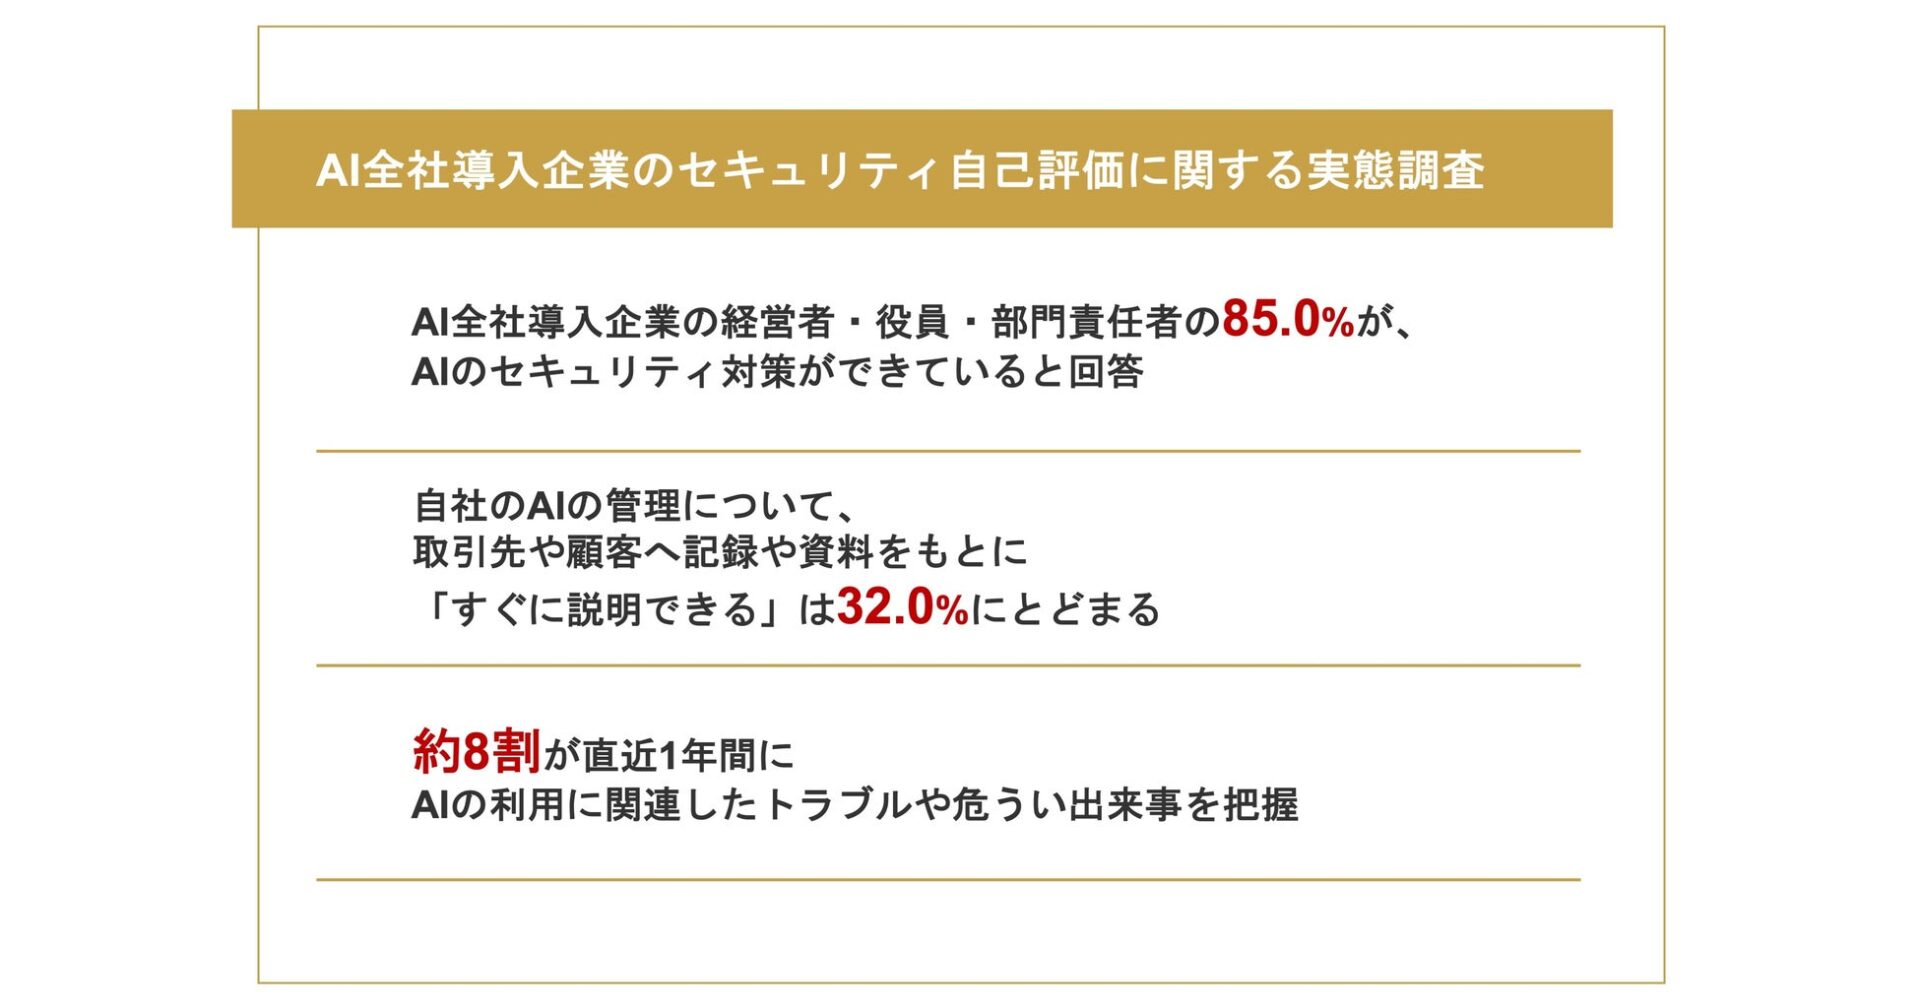
株式会社TWOSTONE&Sonsは、従業員300名以上の企業に勤務しAIを全社的に導入している経営者や役員、部門責任者100名を対象に実施した「AI全社導入企業のセキュリティ自己評価に関する実態調査」の結果を発表しました。自社のAIセキュリティ対策について85.0%が「できている」と評価する一方で、取引先や顧客からAIの管理状況を求められた際に記録や資料をもとに「すぐに説明できる」と回答した層は32.0%にとどまりました。
調査概要
本調査は、企業のAI導入や運用方針の決定に関与する役職者を対象に、AI利用時のセキュリティ対策や実態を把握する目的で実施されました。調査の実施条件および回答母数は次の通りです。
| 項目 | 内容 |
|---|---|
| 調査名称 | AI全社導入企業のセキュリティ自己評価に関する実態調査 |
| 企画・実施 | IDEATECHが提供するリサーチマーケティング「リサピー®︎」の企画によるインターネット調査 |
| 調査期間 | 2026年10月15日〜2026年10月19日 |
| 有効回答数 | 100名 |
| 調査対象 | 従業員300名以上の企業に勤務し、AI(生成AI・AIエージェント等)を全社的に導入しており、AIの導入・運用方針の決定に関与している経営者・役員・部門責任者 |
 Mr.ガジェット
全社的にAIを導入している従業員300名以上の企業で、方針決定に関わる役職者のみを抽出した調査設計となっています。
 Ms.ガジェット
現場ではなく導入方針を決める立場の100名がどう捉えているかという視点が興味深いです。
AIセキュリティ対策の自己評価と判断理由
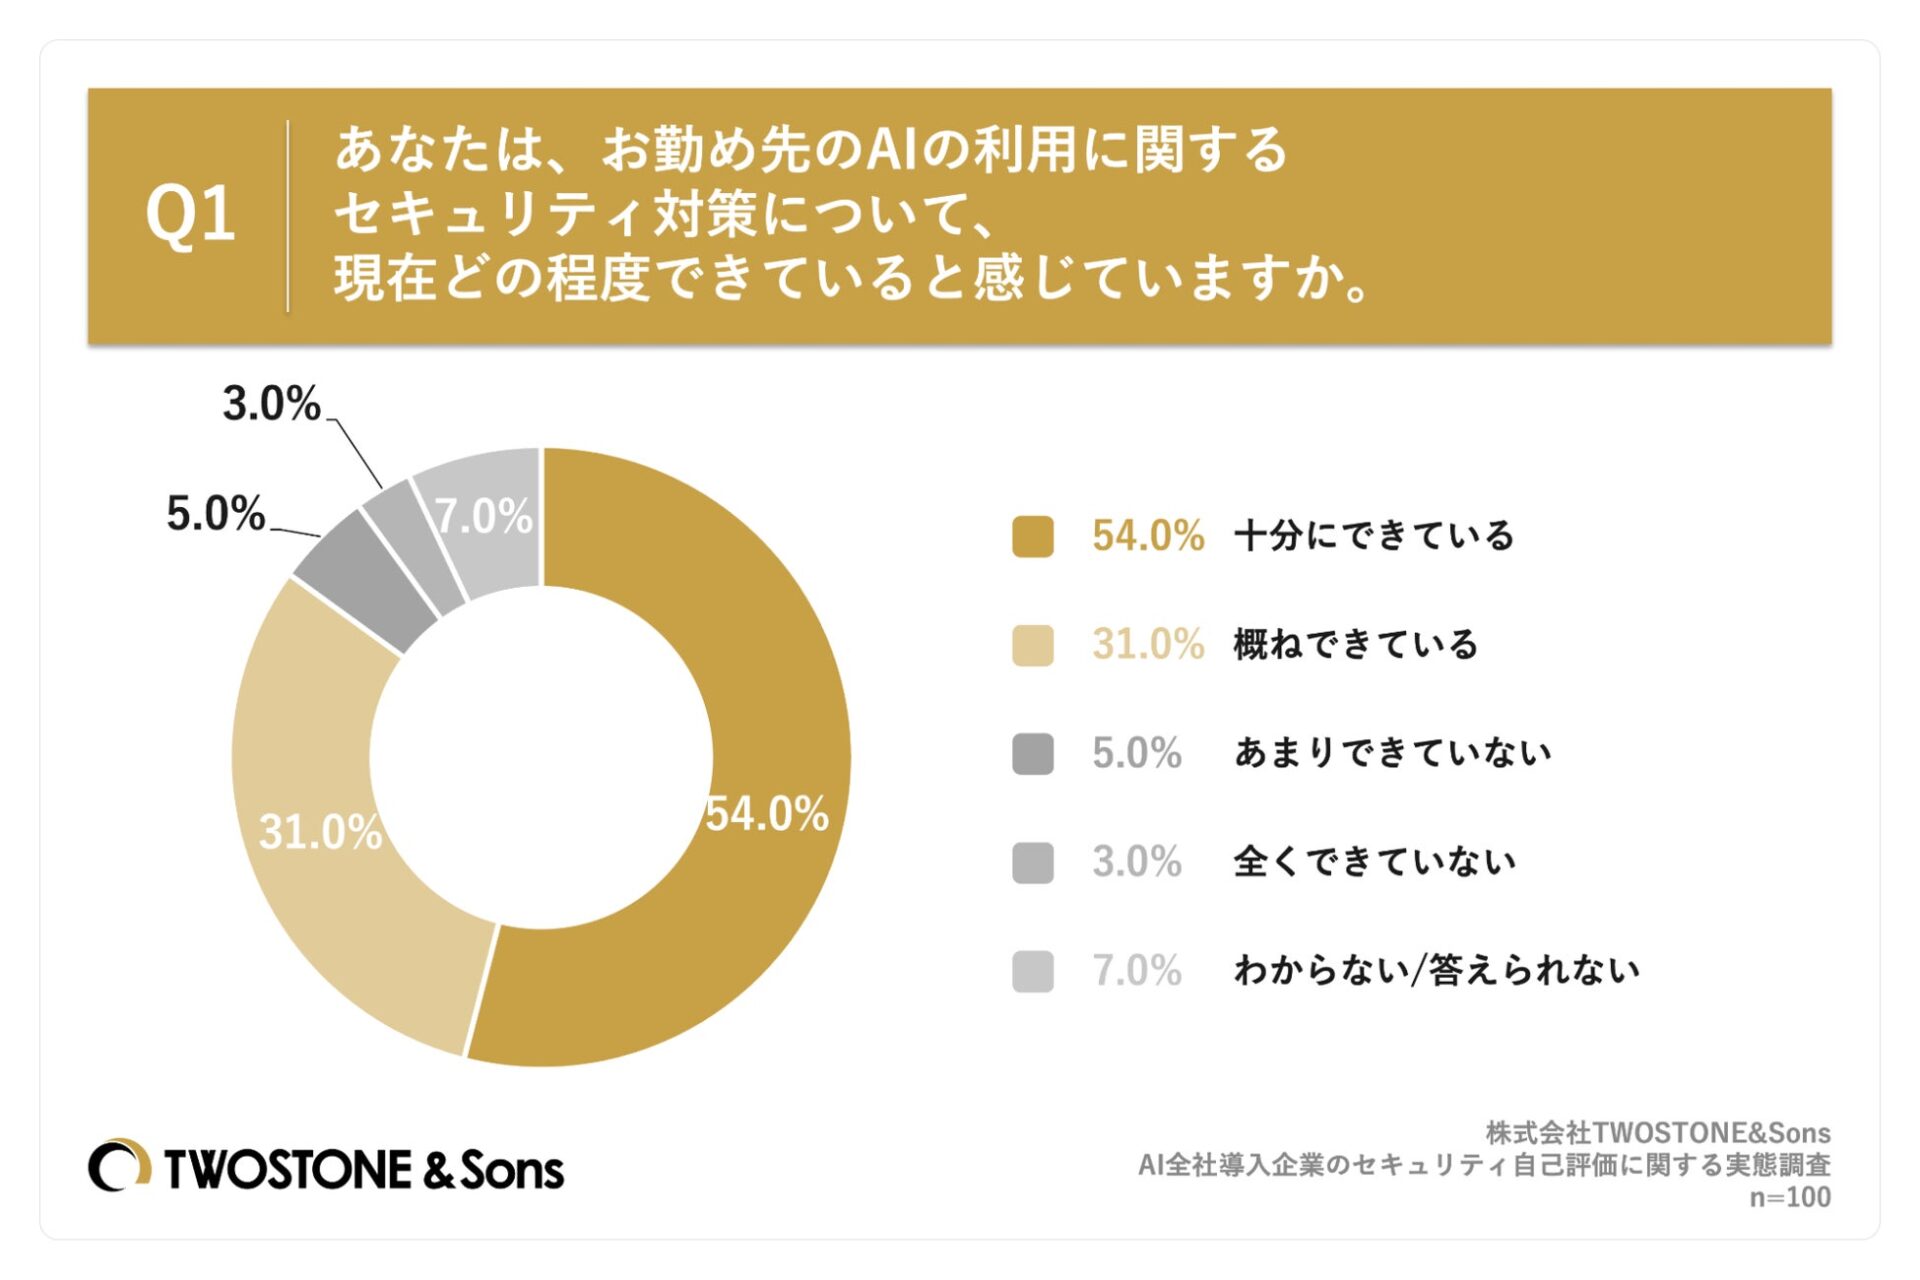
勤め先におけるAI利用に関するセキュリティ対策について現在どの程度できていると感じているかを尋ねたところ(n=100)、「十分にできている」が54.0%、「概ねできている」が31.0%となり、合わせて85.0%が対策を行えていると評価しました。「あまりできていない」は5.0%、「全くできていない」は3.0%、「わからない/答えられない」は7.0%でした。
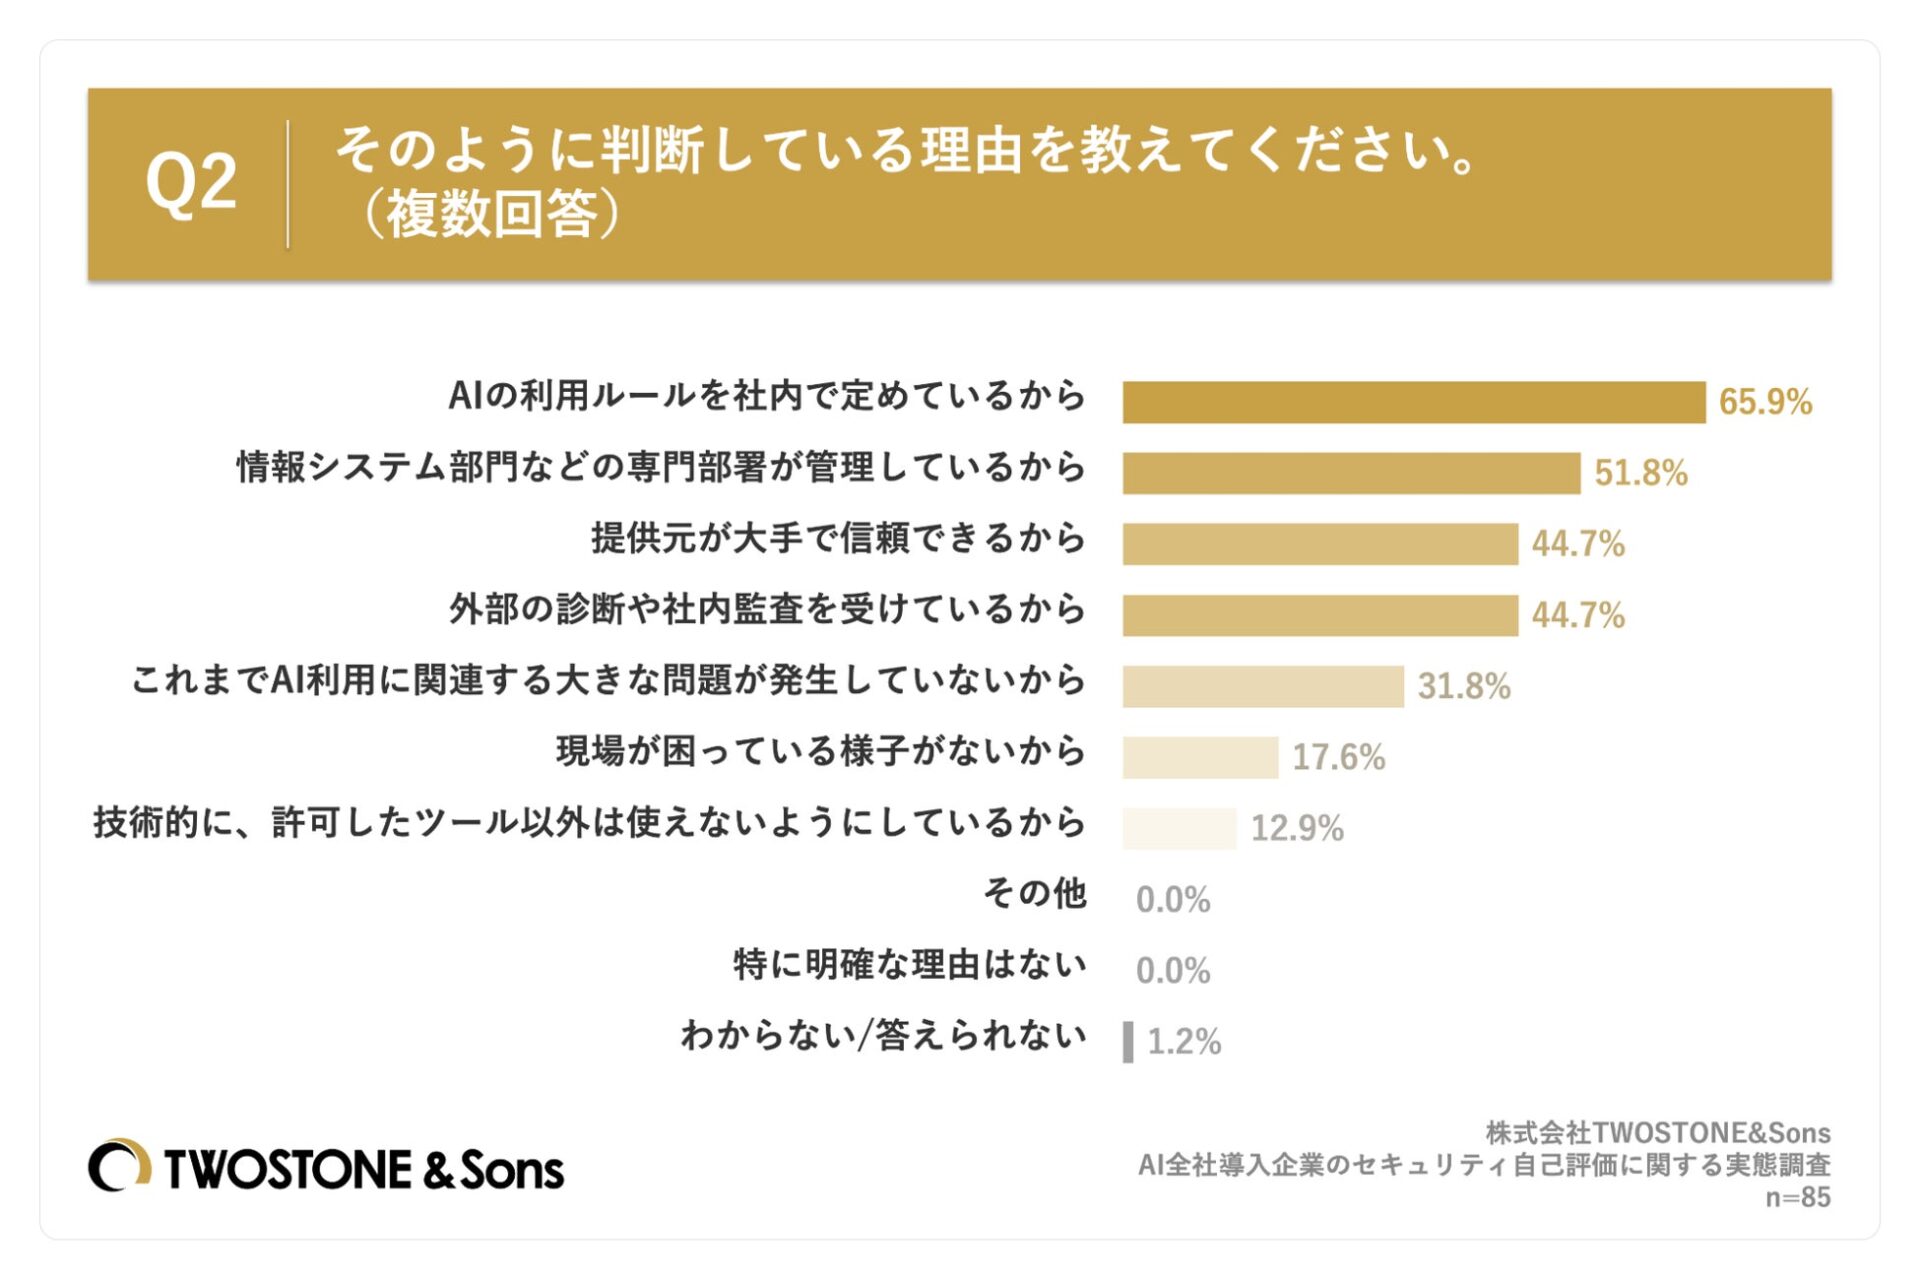
対策について「十分にできている」「概ねできている」と回答した85名を対象にその判断理由を複数回答で尋ねた結果では、「AIの利用ルールを社内で定めているから」が65.9%で最も多く挙がりました。次いで「情報システム部門などの専門部署が管理しているから」が51.8%、「提供元が大手で信頼できるから」と「外部の診断や社内監査を受けているから」が同率の44.7%となりました。さらに「これまでAI利用に関連する大きな問題が発生していないから」が31.8%、「現場が困っている様子がないから」が17.6%、「技術的に、許可したツール以外は使えないようにしているから」が12.9%でした。「その他」および「特に明確な理由はない」は0.0%、「わからない/答えられない」は1.2%となっています。
 Mr.ガジェット
85.0%が対策できていると答えていますが、その根拠としてルールの策定や専門部署の存在を挙げる割合が高くなっています。
Ms.ガジェット技術的な制限を行っている企業が12.9%にとどまる中で、ルールの存在自体が安心感につながっている様子がうかがえます。
AI利用に関する社内実施事項と確認頻度
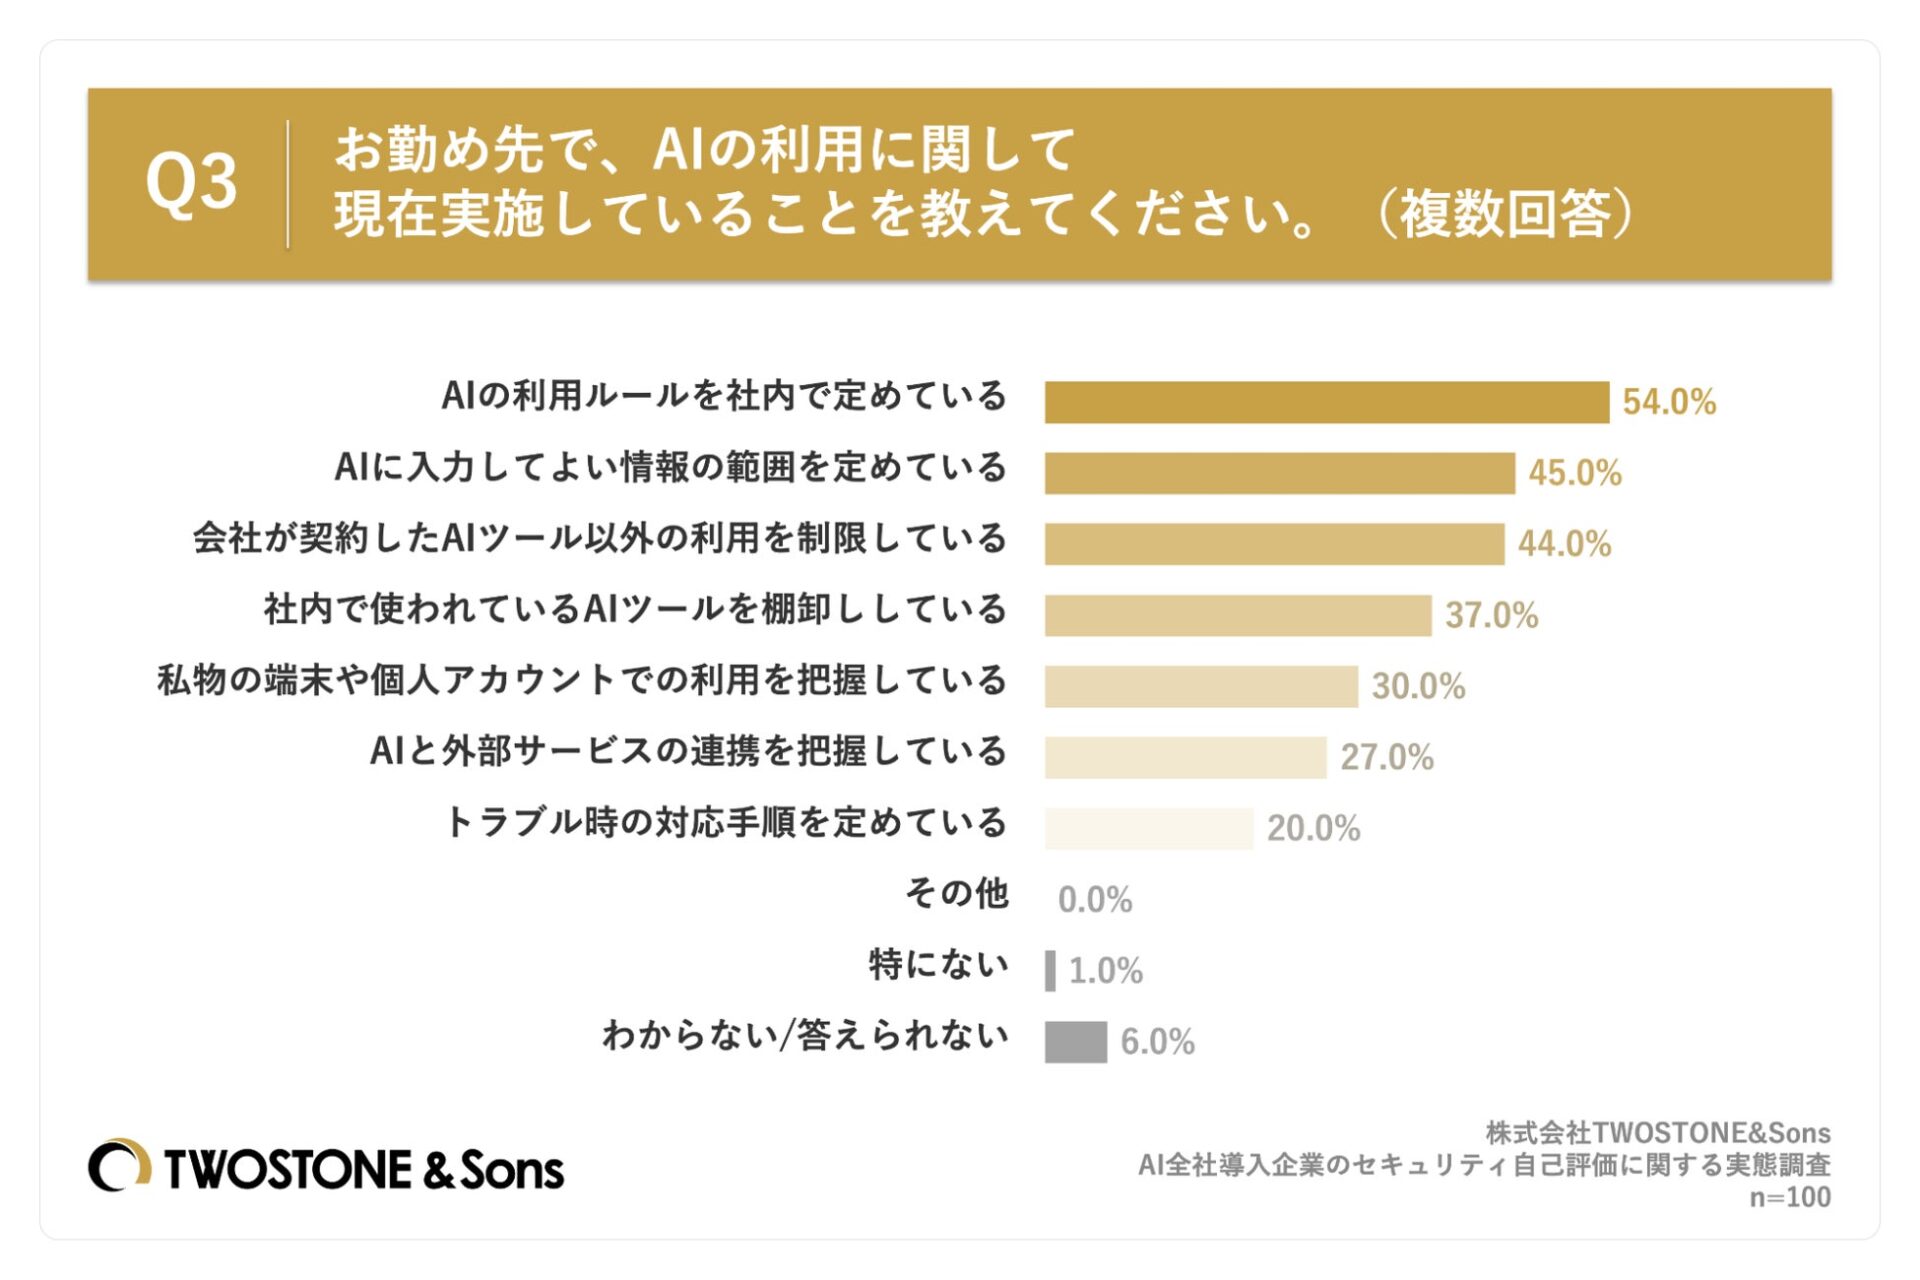
全回答者(n=100)に対し、AIの利用に関して現在実施していることを複数回答で質問したところ、「AIの利用ルールを社内で定めている」が54.0%で最多となりました。続いて「AIに入力してよい情報の範囲を定めている」が45.0%、「会社が契約したAIツール以外の利用を制限している」が44.0%、「社内で使われているAIツールを棚卸ししている」が37.0%、「私物の端末や個人アカウントでの利用を把握している」が30.0%、「AIと外部サービスの連携を把握している」が27.0%となりました。一方、「トラブル時の対応手順を定めている」は20.0%にとどまり、「その他」は0.0%、「特にない」は1.0%、「わからない/答えられない」は6.0%でした。
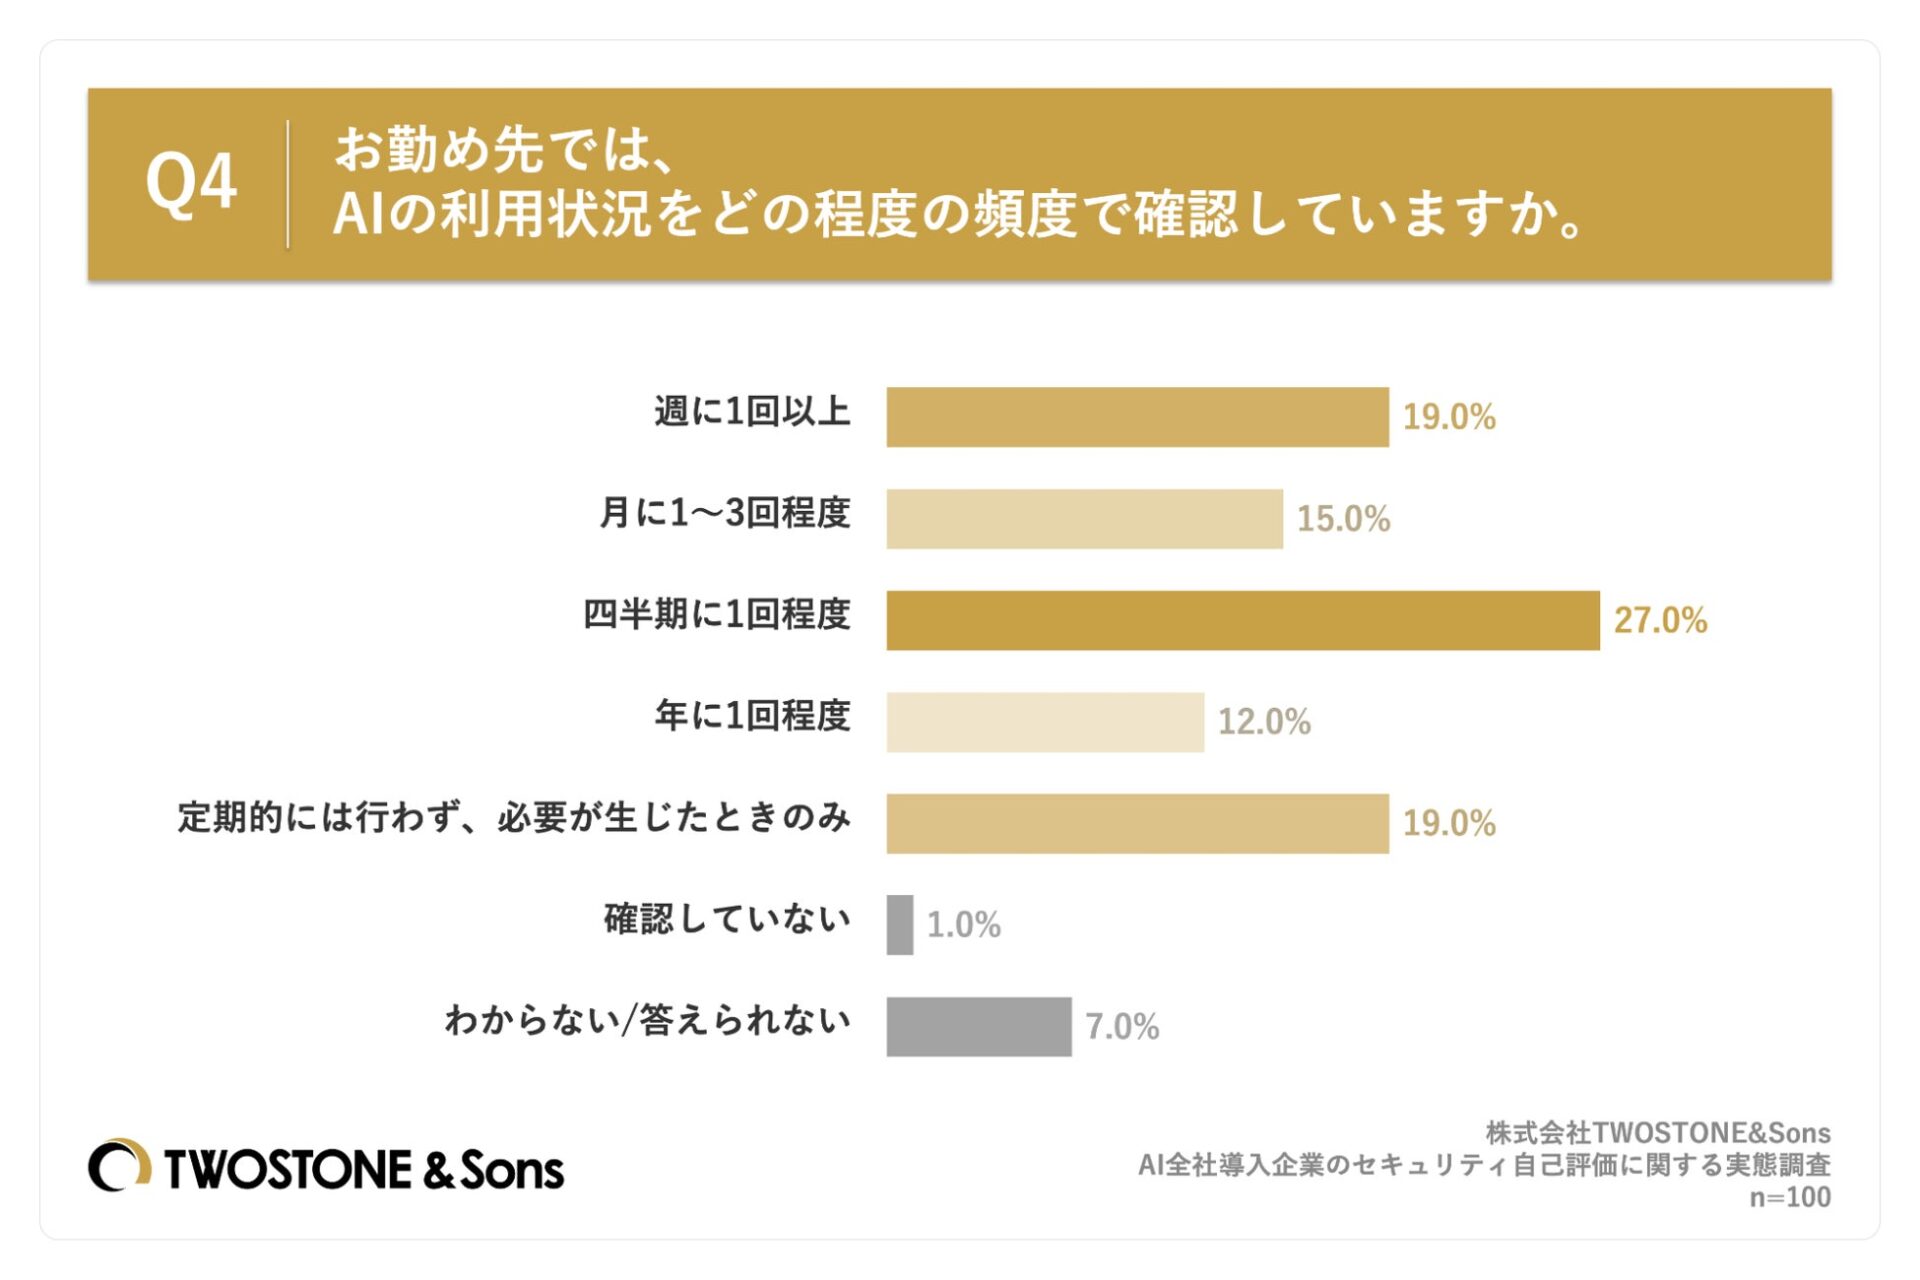
AIの利用状況を確認する頻度(n=100)については、「四半期に1回程度」が27.0%で最も高く、「週に1回以上」が19.0%、「月に1〜3回程度」が15.0%となりました。これらを合わせると、四半期に1回以上の頻度で確認を行っている企業は6割を超えています。そのほか、「定期的には行わず、必要が生じたときのみ」が19.0%、「年に1回程度」が12.0%、「確認していない」が1.0%、「わからない/答えられない」が7.0%という結果でした。
対外的な説明能力と判断基準の明文化
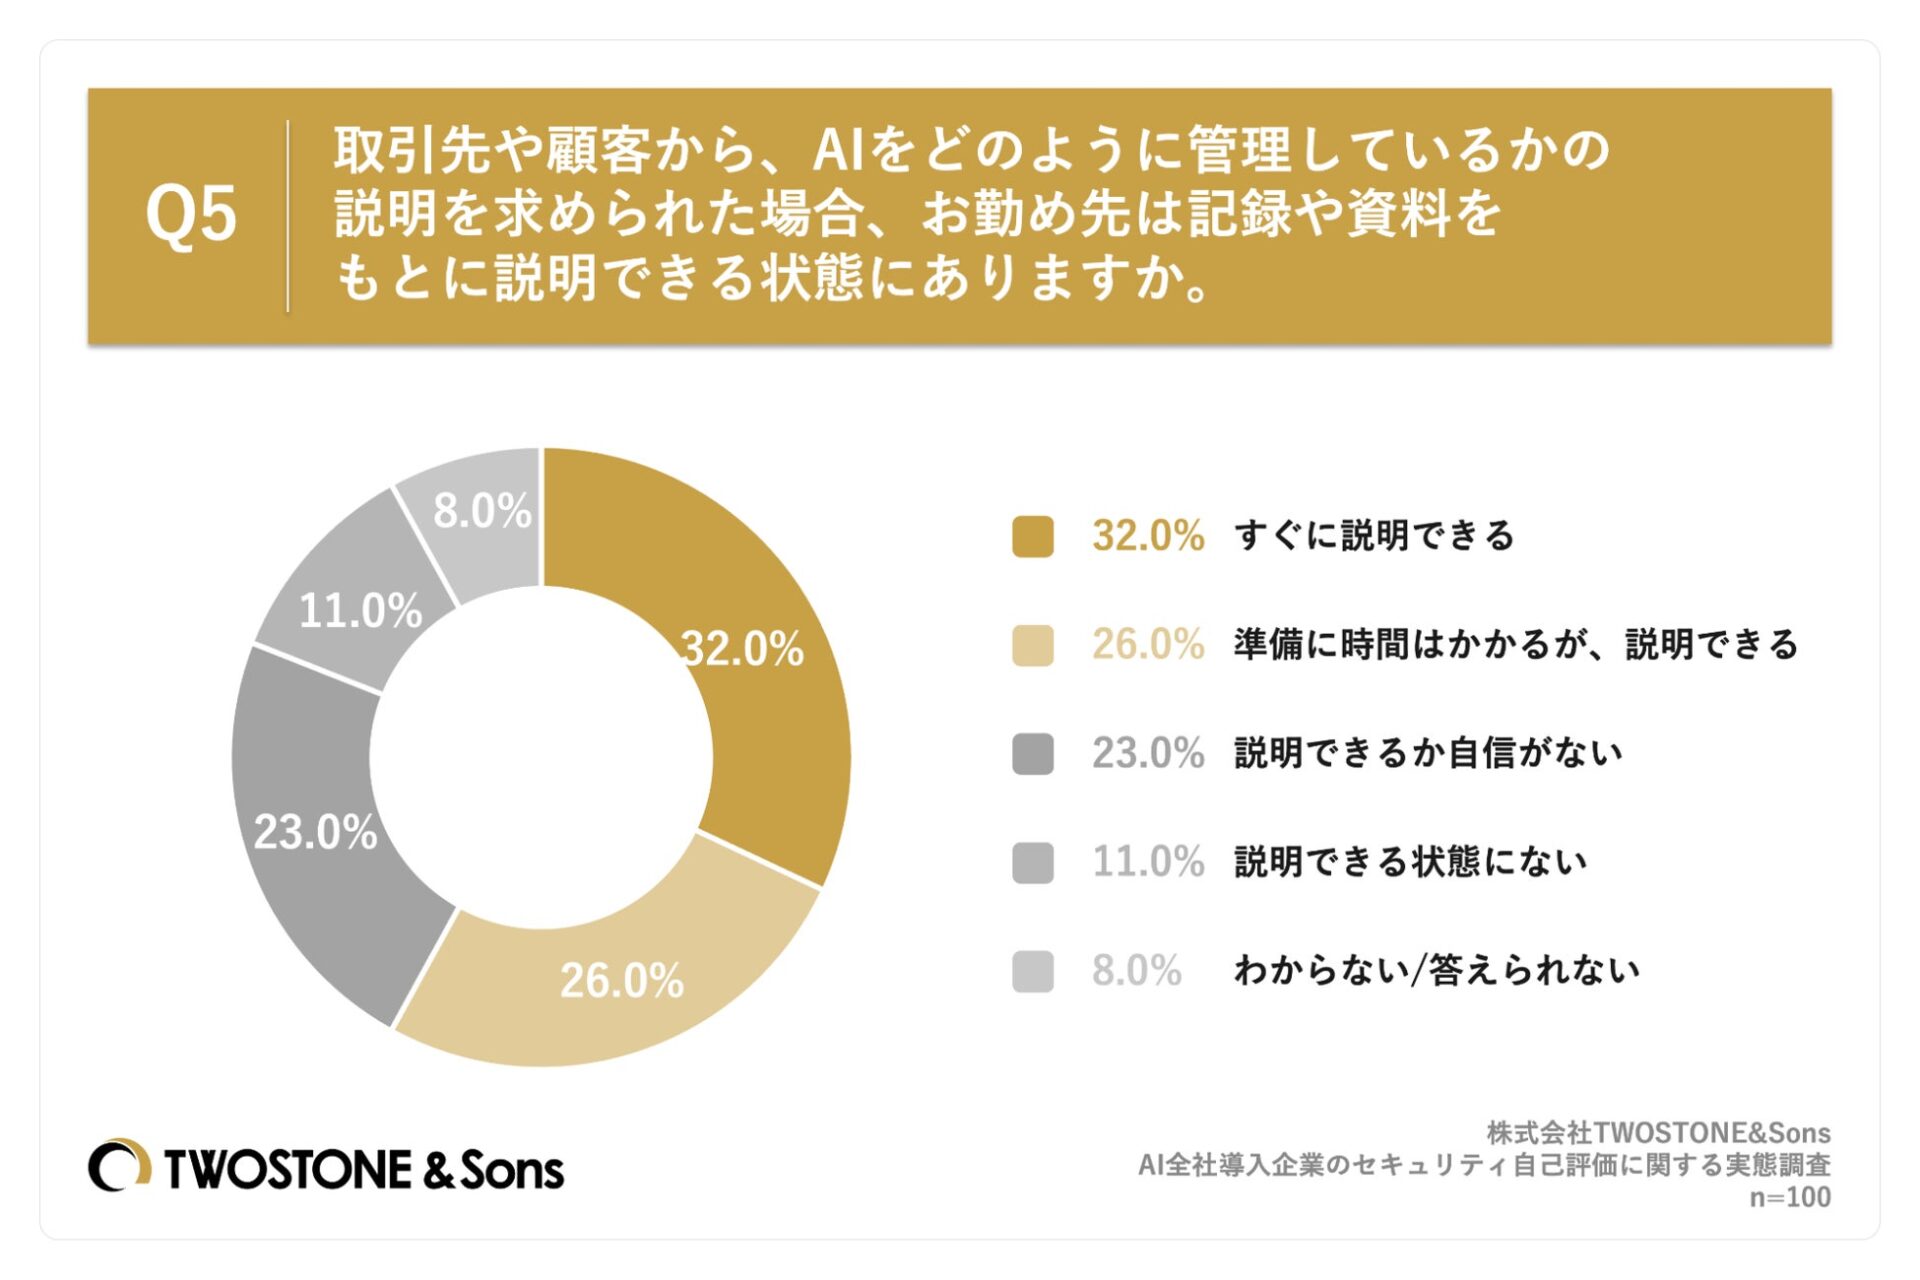
取引先や顧客からAIの管理方法について説明を求められた場合、記録や資料をもとに説明できる状態にあるかを尋ねたところ(n=100)、「すぐに説明できる」は32.0%でした。「準備に時間はかかるが、説明できる」が26.0%となった一方、「説明できるか自信がない」が23.0%、「説明できる状態にない」が11.0%、「わからない/答えられない」が8.0%を占めました。
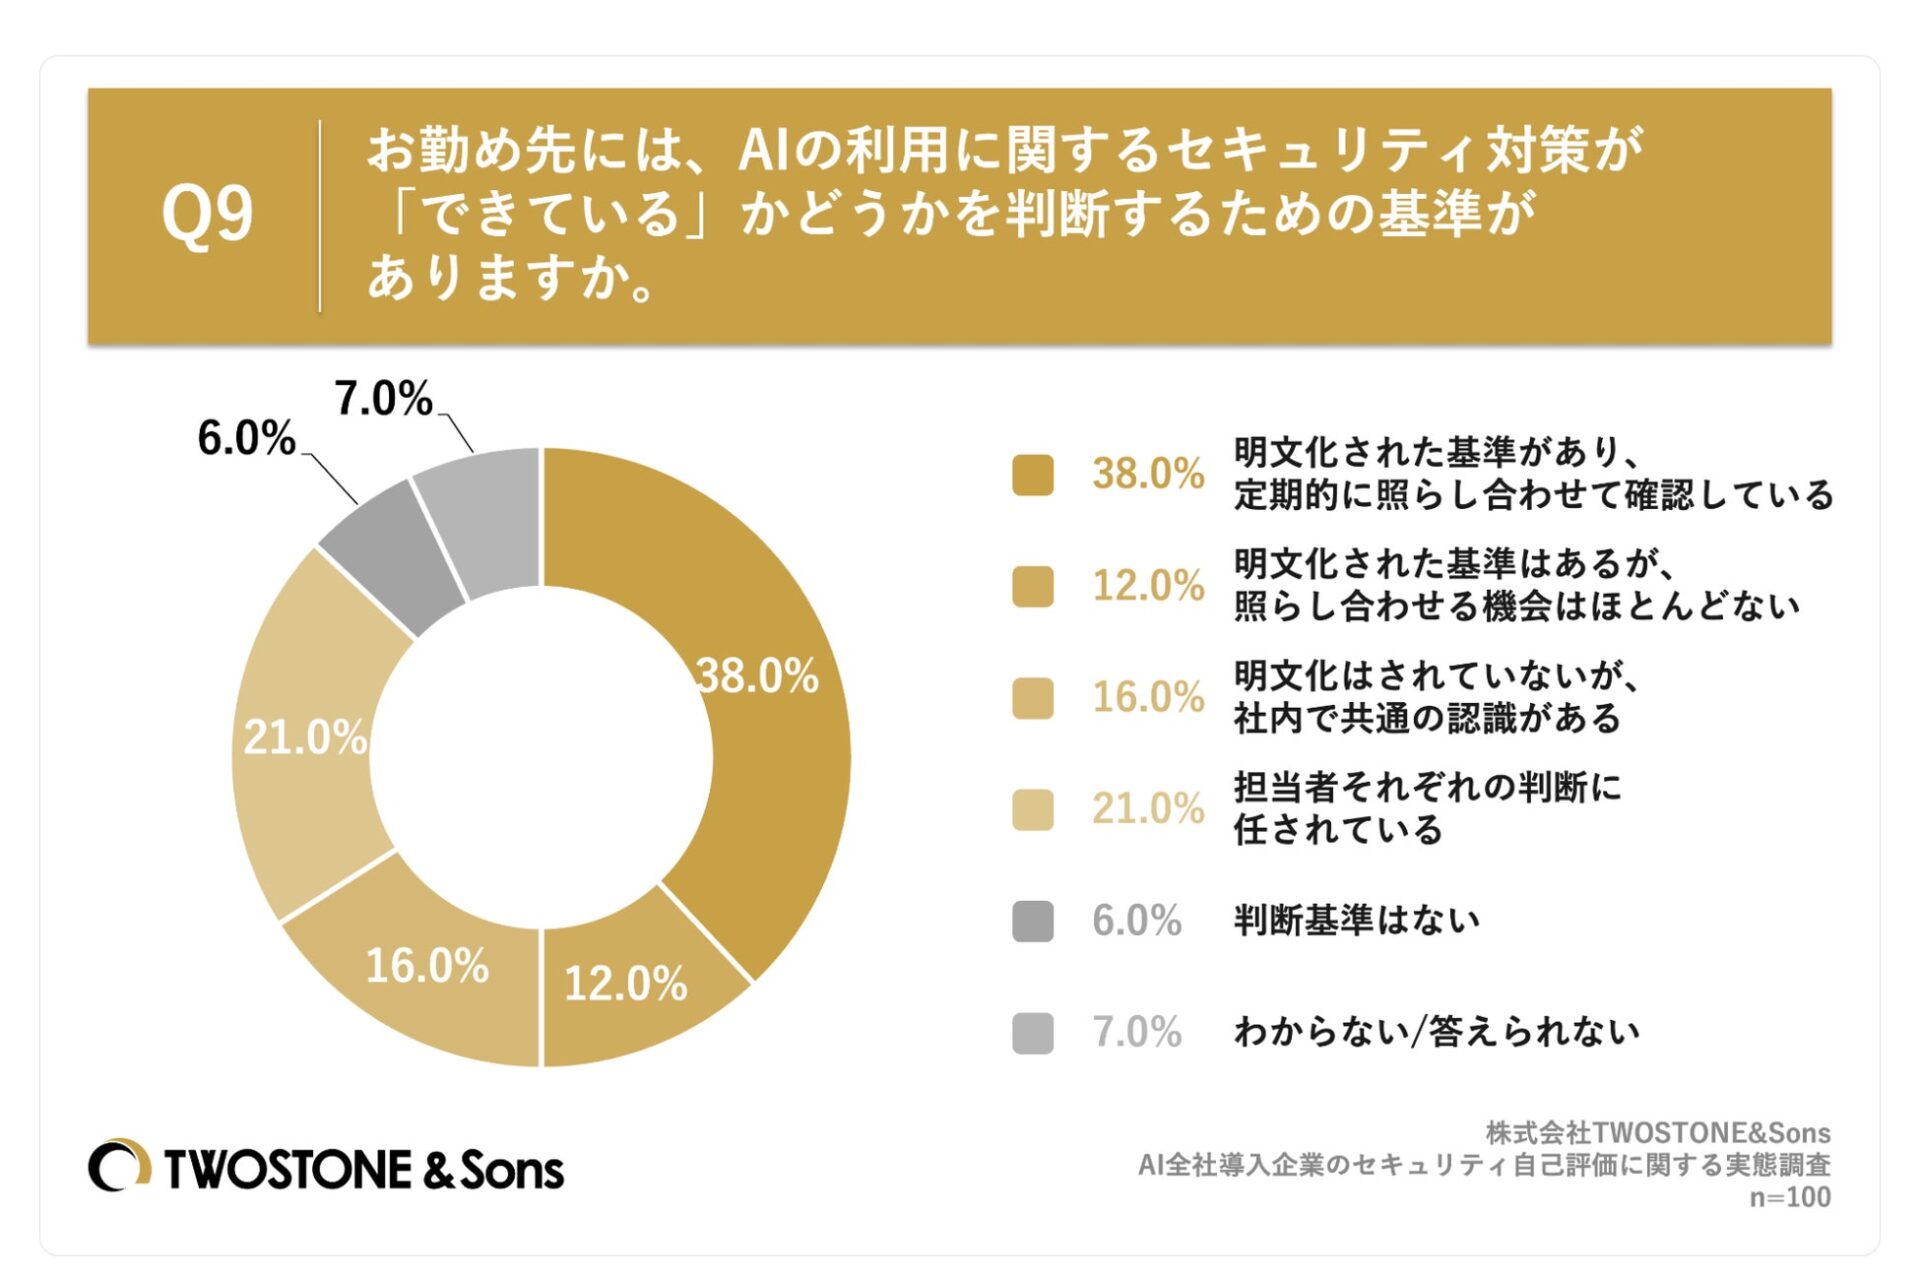
また、AI利用のセキュリティ対策が「できている」かどうかを判断するための基準の有無(n=100)については、「明文化された基準があり、定期的に照らし合わせて確認している」が38.0%でした。「担当者それぞれの判断に任されている」が21.0%、「明文化はされていないが、社内で共通の認識がある」が16.0%、「明文化された基準はあるが、照らし合わせる機会はほとんどない」が12.0%、「判断基準はない」が6.0%、「わからない/答えられない」が7.0%となっています。
 Mr.ガジェット
自己評価の高さとは対照的に、取引先へ記録をもとに即座に説明できる企業は32.0%、明文化基準を定期確認している企業は38.0%という結果です。
Ms.ガジェット社内での認識にとどまらず、社外から証明を求められたときに提示できる資料が揃っているかどうかで大きな差が出ています。
トラブルや危うい出来事の把握状況と検知契機
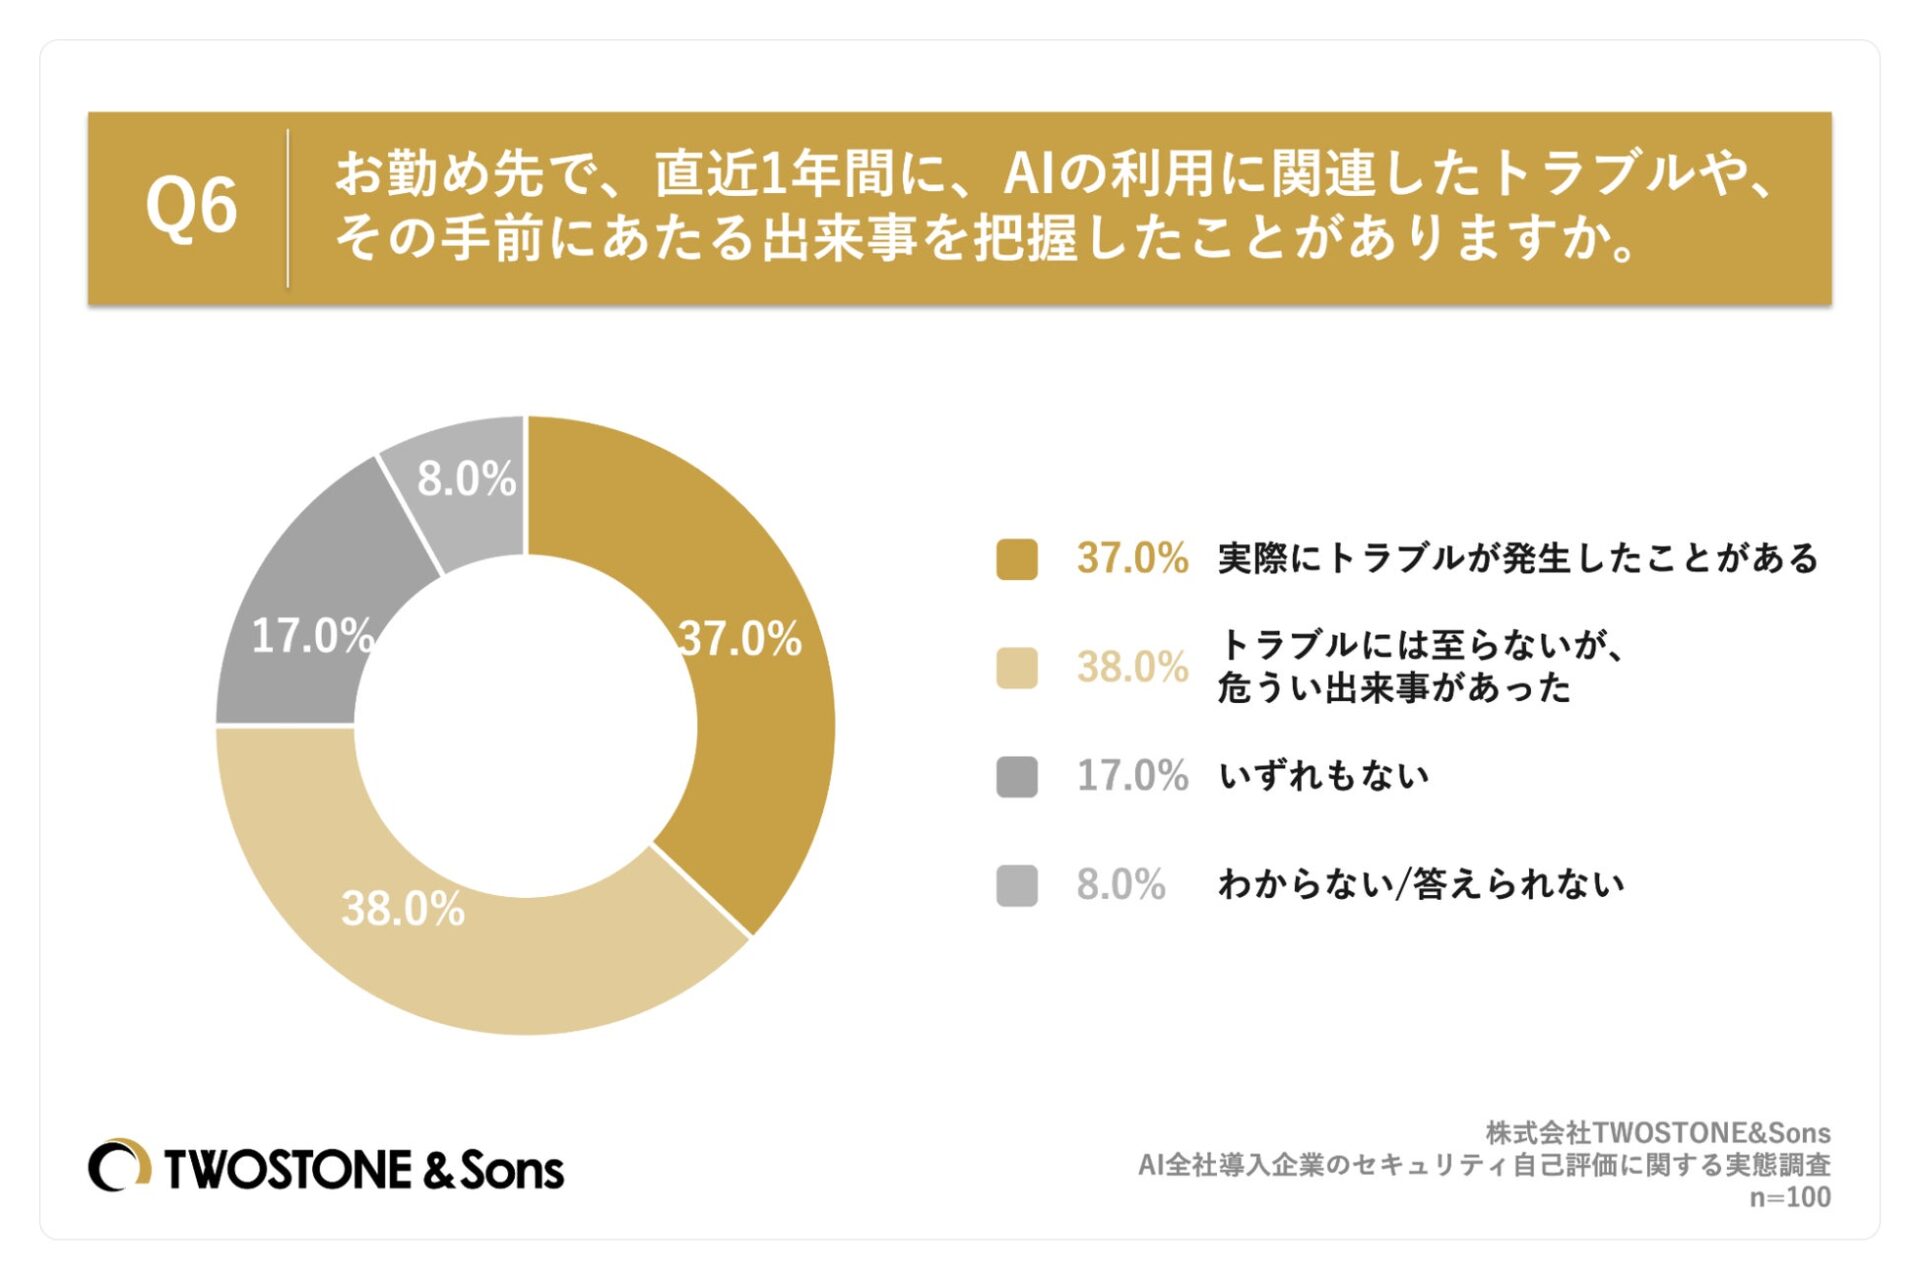
直近1年間にAI利用に関連したトラブルやその手前の出来事を把握したことがあるかという設問(n=100)では、「トラブルには至らないが、危うい出来事があった」が38.0%、「実際にトラブルが発生したことがある」が37.0%となり、合わせて75.0%が何らかのインシデントや予兆を把握していました。「いずれもない」は17.0%、「わからない/答えられない」は8.0%でした。
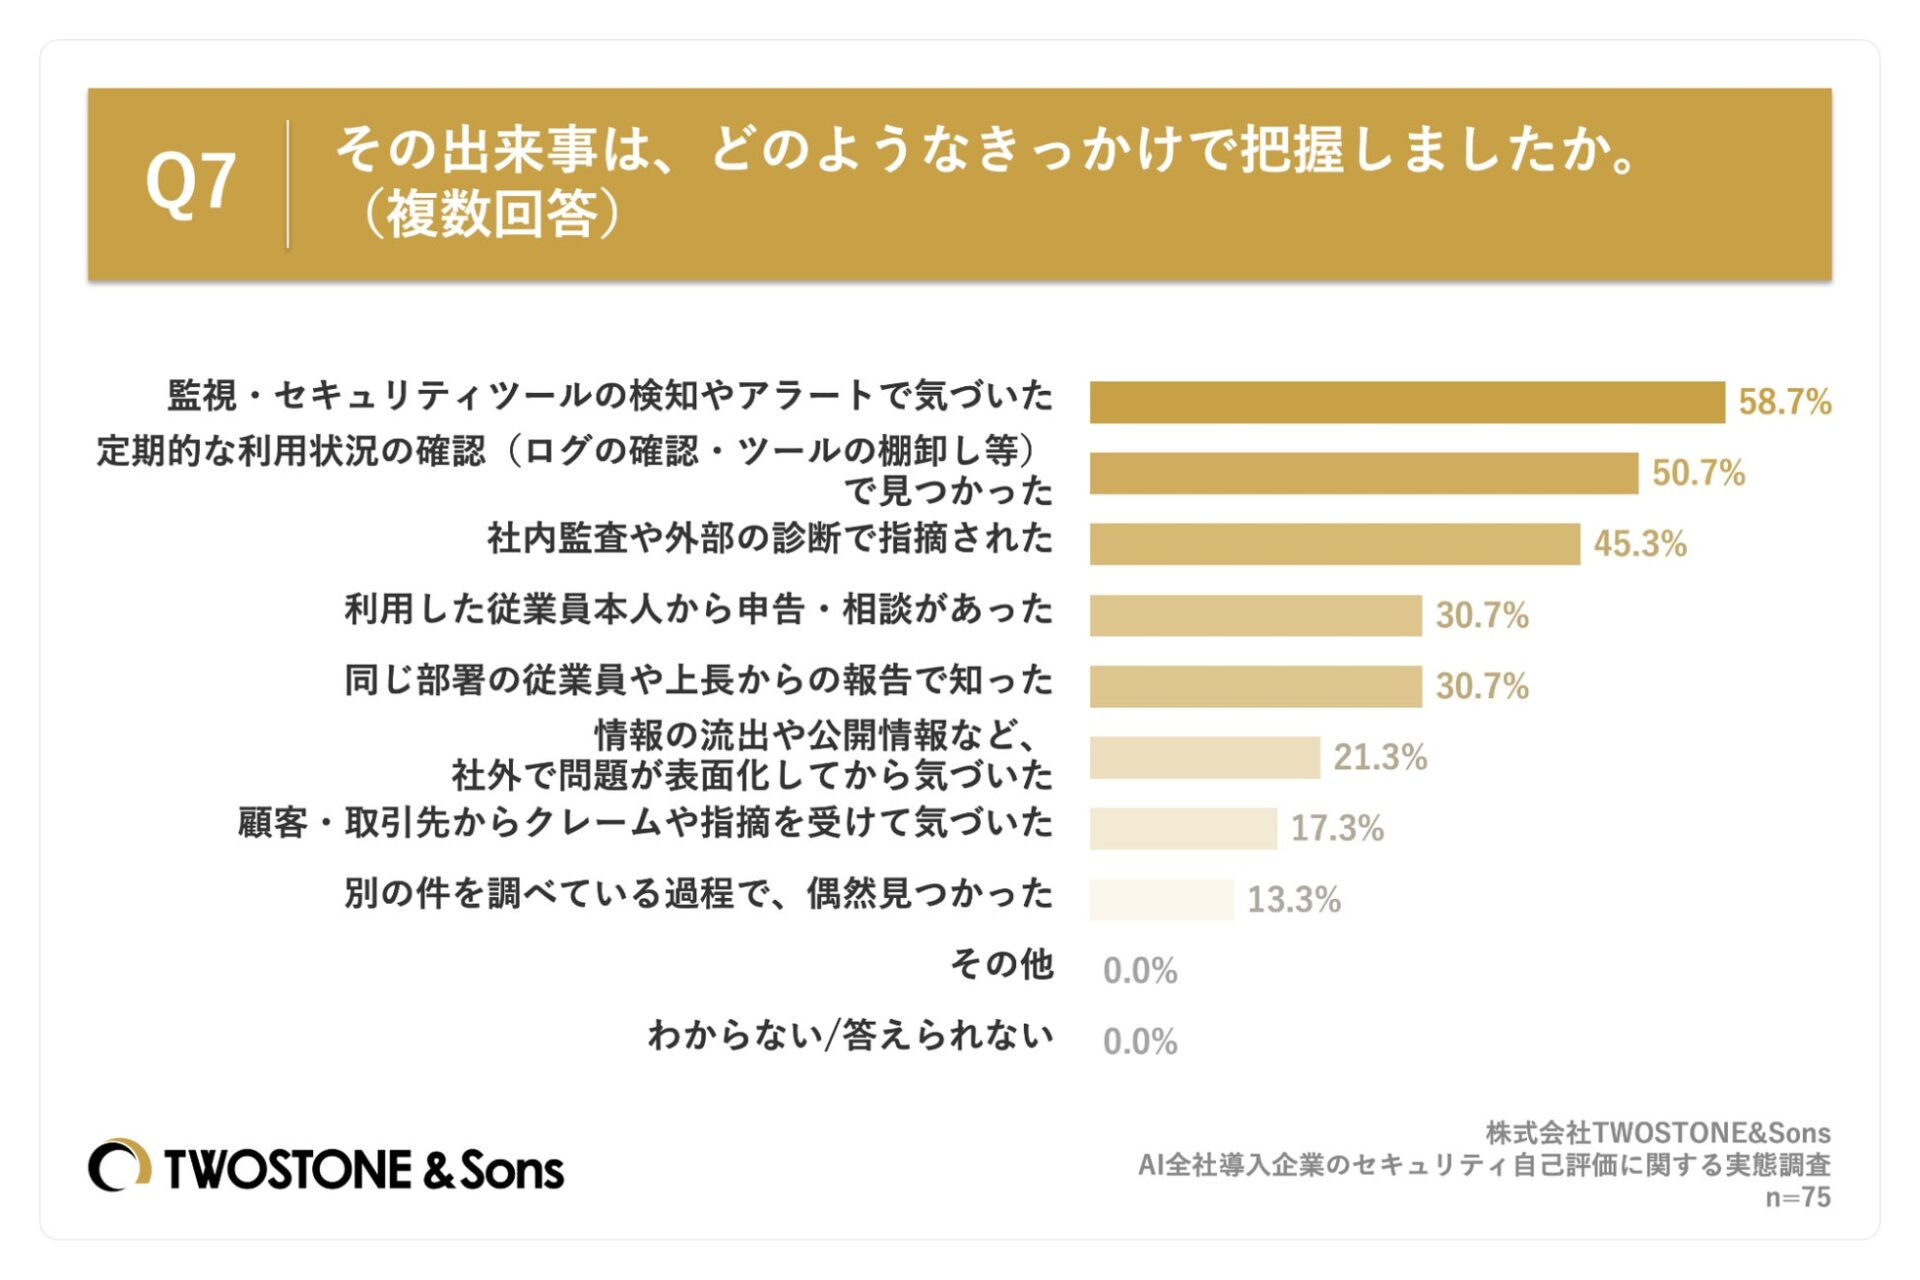
トラブルや危うい出来事があったと回答した75名を対象に、把握したきっかけを複数回答で尋ねたところ、「監視・セキュリティツールの検知やアラートで気づいた」が58.7%で首位となりました。次いで「定期的な利用状況の確認(ログの確認・ツールの棚卸し等)で見つかった」が50.7%、「社内監査や外部の診断で指摘された」が45.3%でした。また、「利用した従業員本人から申告・相談があった」および「同じ部署の従業員や上長からの報告で知った」がそれぞれ30.7%、「情報の流出や公開情報など、社外で問題が表面化してから気づいた」が21.3%、「顧客・取引先からクレームや指摘を受けて気づいた」が17.3%、「別の件を調べている過程で、偶然見つかった」が13.3%でした。
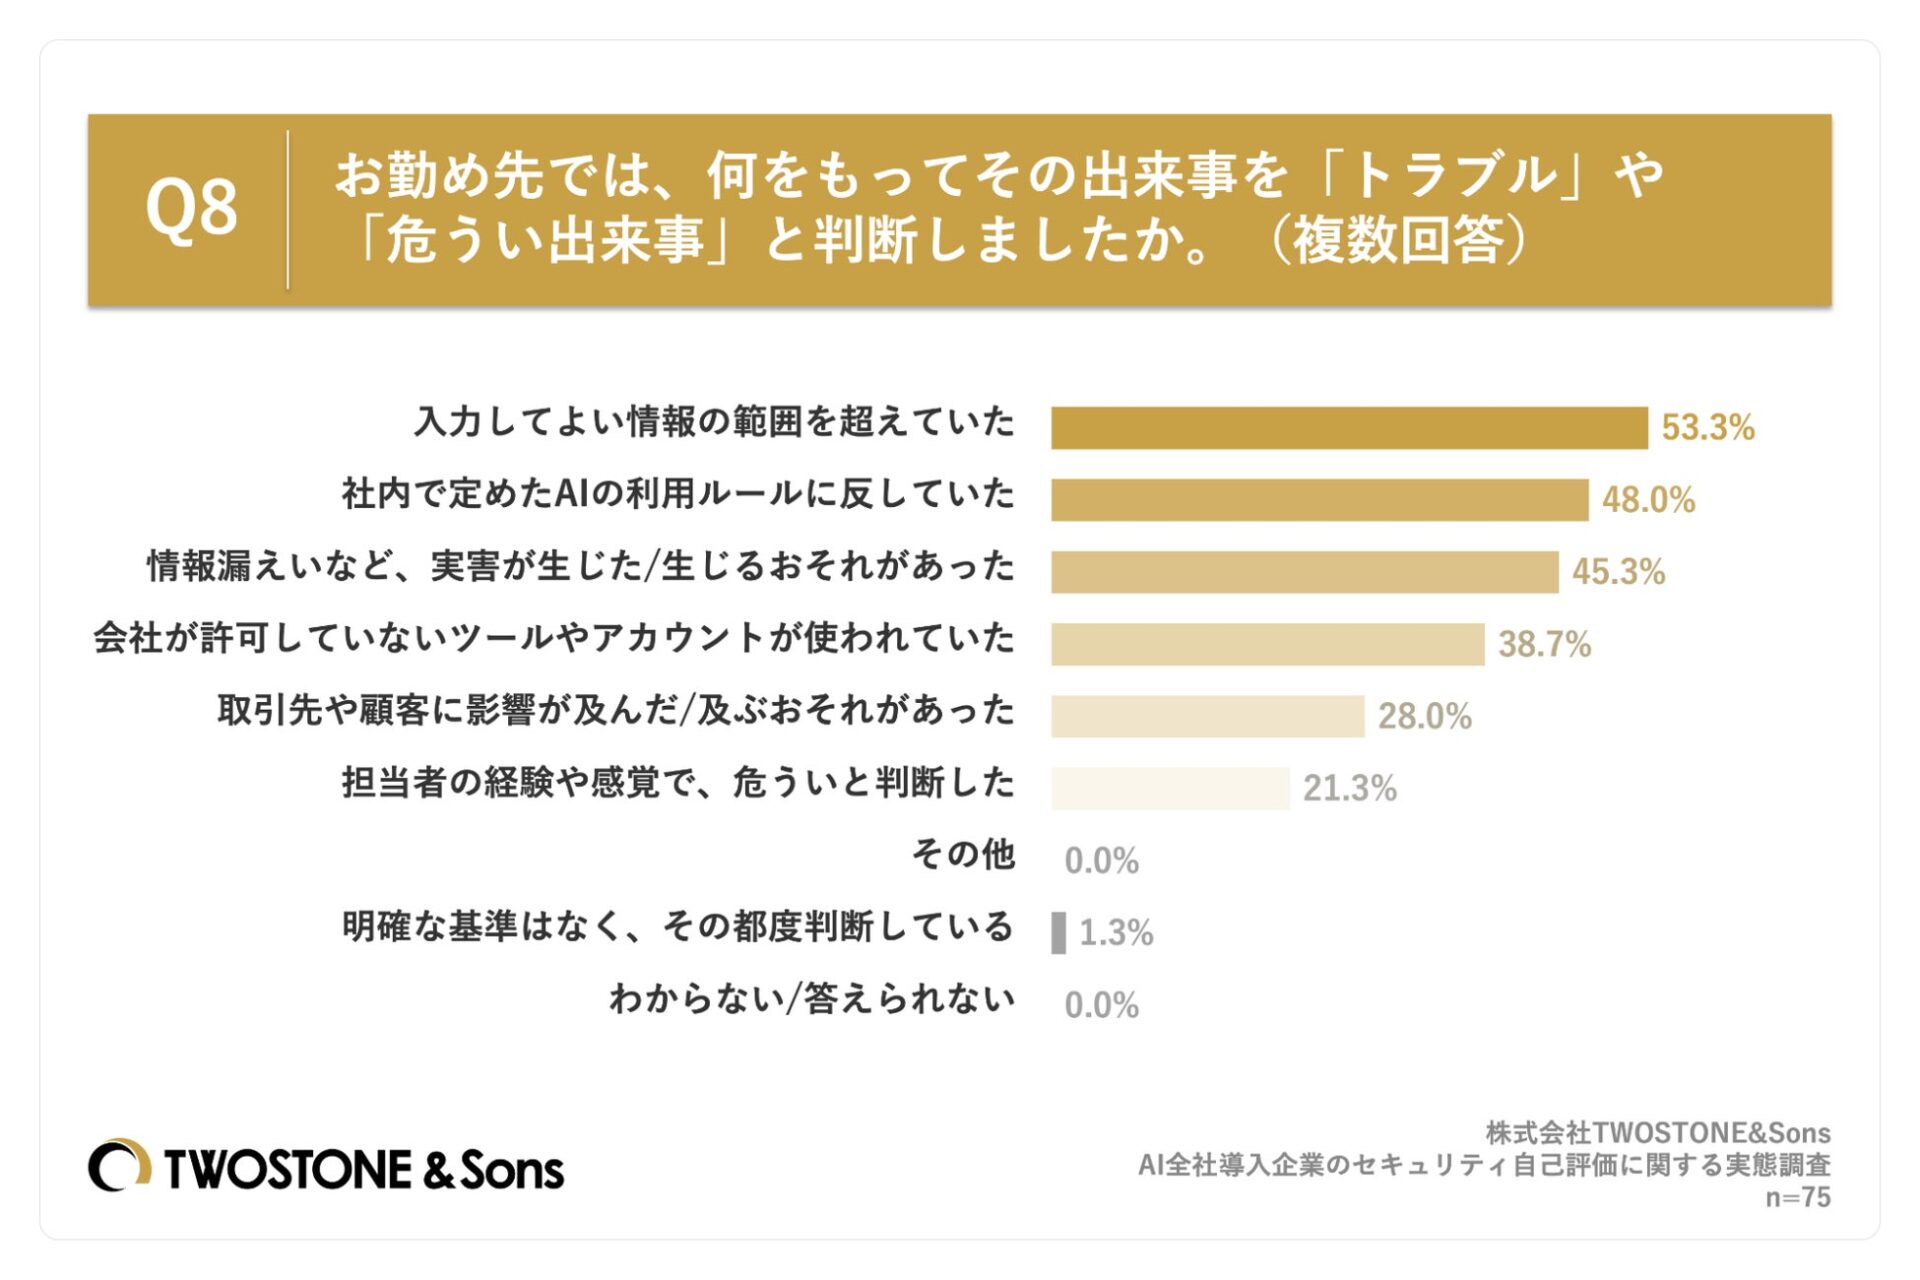
同じく75名に対し、何をもって「トラブル」や「危うい出来事」と判断したかを複数回答で尋ねた結果では、「入力してよい情報の範囲を超えていた」が53.3%で最多でした。これに続き「社内で定めたAIの利用ルールに反していた」が48.0%、「情報漏えいなど、実害が生じた/生じるおそれがあった」が45.3%、「会社が許可していないツールやアカウントが使われていた」が38.7%、「取引先や顧客に影響が及んだ/及ぶおそれがあった」が28.0%、「担当者の経験や感覚で、危ういと判断した」が21.3%、「明確な基準はなく、その都度判断している」が1.3%となりました。
 Mr.ガジェット
75.0%がトラブルや危うい事態を把握しており、検知ツールや定期ログ確認で見つかるケースが上位を占めています。
Ms.ガジェット入力情報の範囲超過や無許可ツールの利用など、事前のルールから外れた行動をツールで検知できる仕組みの有無が分かれ目になりそうです。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
ルールの策定や入力制限は半数前後で実施されているものの、トラブル発生時の手順策定が2割にとどまっている点は万が一の運用面で気になります。