
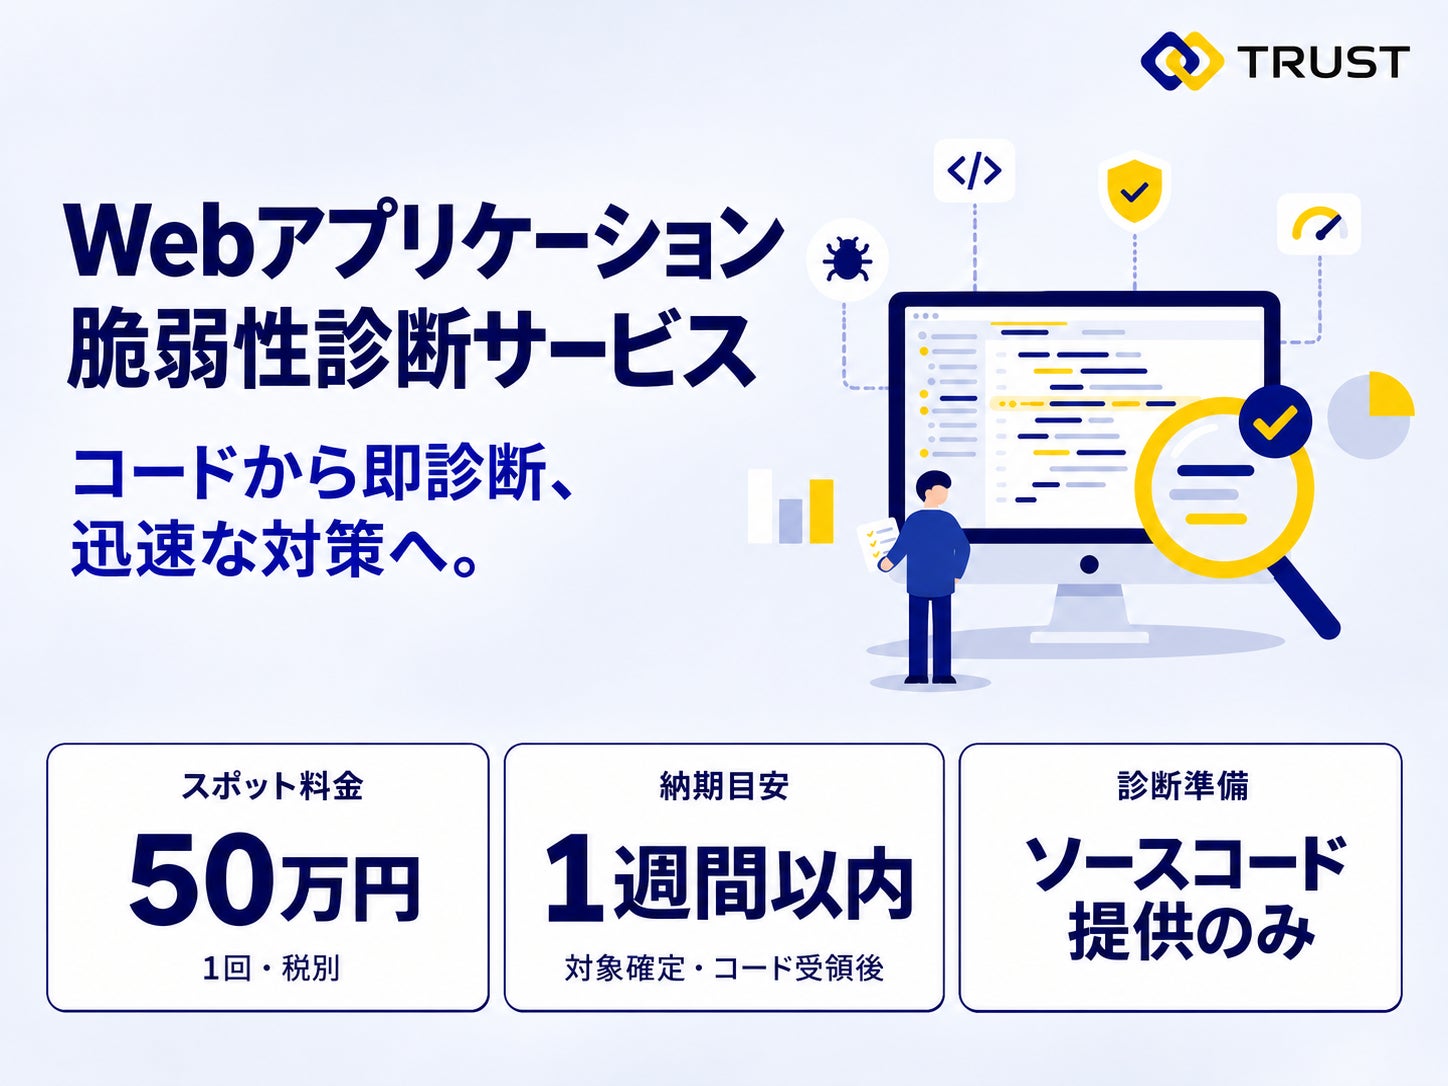
Trust株式会社は、WebアプリケーションのソースコードをもとにAIで脆弱性を診断する「Webアプリケーション脆弱性診断サービス」の提供を11月5日に開始しました。実行環境や仕様書を用意することなく、ソースコードの提出のみで診断が行える点が特徴となっています。
本サービスは、生成AIなどのフロンティアAIの進化に伴いサイバー攻撃や脆弱性悪用が高度化・高速化するなかで、従来のセキュリティ診断が抱えていた準備の手間や対策立案の難しさといった負担を軽減するために開発されたとしています。AIによるソース解析により、リスクを早期に可視化して迅速なセキュリティ対策の実施を後押しすることを目的としています。
「Webアプリケーション脆弱性診断サービス」の特徴と解析手法
「Webアプリケーション脆弱性診断サービス」では、診断の準備やデータ管理、解析の手法について以下の特徴を備えています。
- 準備はソースコードのみ:事前に対象範囲を合意したソースコードを提供するだけで診断に着手可能。受領したコードは厳重に管理され、診断目的のみに使用されます。AIモデルの学習データには利用されず、診断完了後の一定期間を経て削除されます。
- AIエージェントとスクリプトによる静的解析:AIエージェントがソースコードを解析して脆弱性の被疑箇所を抽出し、スクリプトによる自動点検を組み合わせて検出根拠を確認します。金融分野でのAI活用実績を基盤とした手法です。
- 静的点検に特化:本診断はソースコードを読み取って行う静的な点検であり、プログラムを稼働させて攻撃実行を伴う動的診断やペネトレーションテストは対象外となります。
 Mr.ガジェット
実行環境を立ち上げずにソースコードだけで静的解析を行う構成のため、環境構築の工数をかけずに着手できる設計になっています。
 Ms.ガジェット
AIの学習データに使われないことや診断後にコードが削除される取り決めは、社内コードを預ける立場として押さえておきたい条件です。
主な診断観点
診断はIPA(独立行政法人情報処理推進機構)の「安全なウェブサイトの作り方」やOWASP Top 10などを基に行われ、主に以下の観点から点検が実施されます。
- 入力・出力:SQLインジェクション、クロスサイトスクリプティング(XSS)など
- 認証・アクセス制御:認証処理や権限チェックの不足など
- 機密情報:認証情報のソースコードへの埋め込み、不適切な情報出力など
- ファイル・外部処理:パストラバーサル、外部コマンド実行など
「Webアプリケーション脆弱性診断サービス」の提供条件と料金
本サービスは、標準利用向けの「スタンダード」プランと、大規模利用向けの「エンタープライズ」プランが用意されています。対象言語はJavaとなっており、その他の言語については事前の適用可否確認が必要です。また、想定対象数は1システム、対象規模はZip展開後2.5MB上限とされており、規模や要件に応じて個別見積となります。
| プラン名 | 料金(税別) | 納期 | 備考 |
|---|---|---|---|
| スタンダード(標準利用向け) | 50万円/回 | 必要コード受領後から1週間以内 | 事前に合意した対象範囲の診断からレポート提出までを含む |
| エンタープライズ(大規模利用向け) | 個別お見積り | 要件に応じる | ご利用規模・要件に応じた構成 |
なお、本サービスで提供されるのは診断結果と対策に関する参考情報です。再診断や改修作業、運用、継続監視などはサービス内容に含まれませんが、要望に応じてアドバイザーサービスなどの相談を受け付けるとしています。
Mr.ガジェット標準プランは1回50万円(税別)で納期1週間以内と設定されていますが、対象言語はJavaが基本で展開後2.5MBの上限がある点には注意が必要です。
Ms.ガジェット再診断や修正作業は費用に含まれず参考情報の提示にとどまるため、診断後の改修リソースを自社でどう手配するかも合わせて考えておきたいところです。
Webアプリケーション脆弱性診断サービスのお問い合わせ窓口
Trust株式会社では、本サービスの詳細な資料請求および申し込みに関する相談を、公式Webサイト内の専用ページにて受け付けています。
Ms.ガジェットJava以外の開発環境を抱えている場合は、事前の適用可否を問い合わせの段階で相談してみるのが良さそうですね。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
SQLインジェクションや認証不備といったWebアプリで警戒される代表的な項目が網羅されているので、基本的なリスクの洗い出しに注目したいです。