
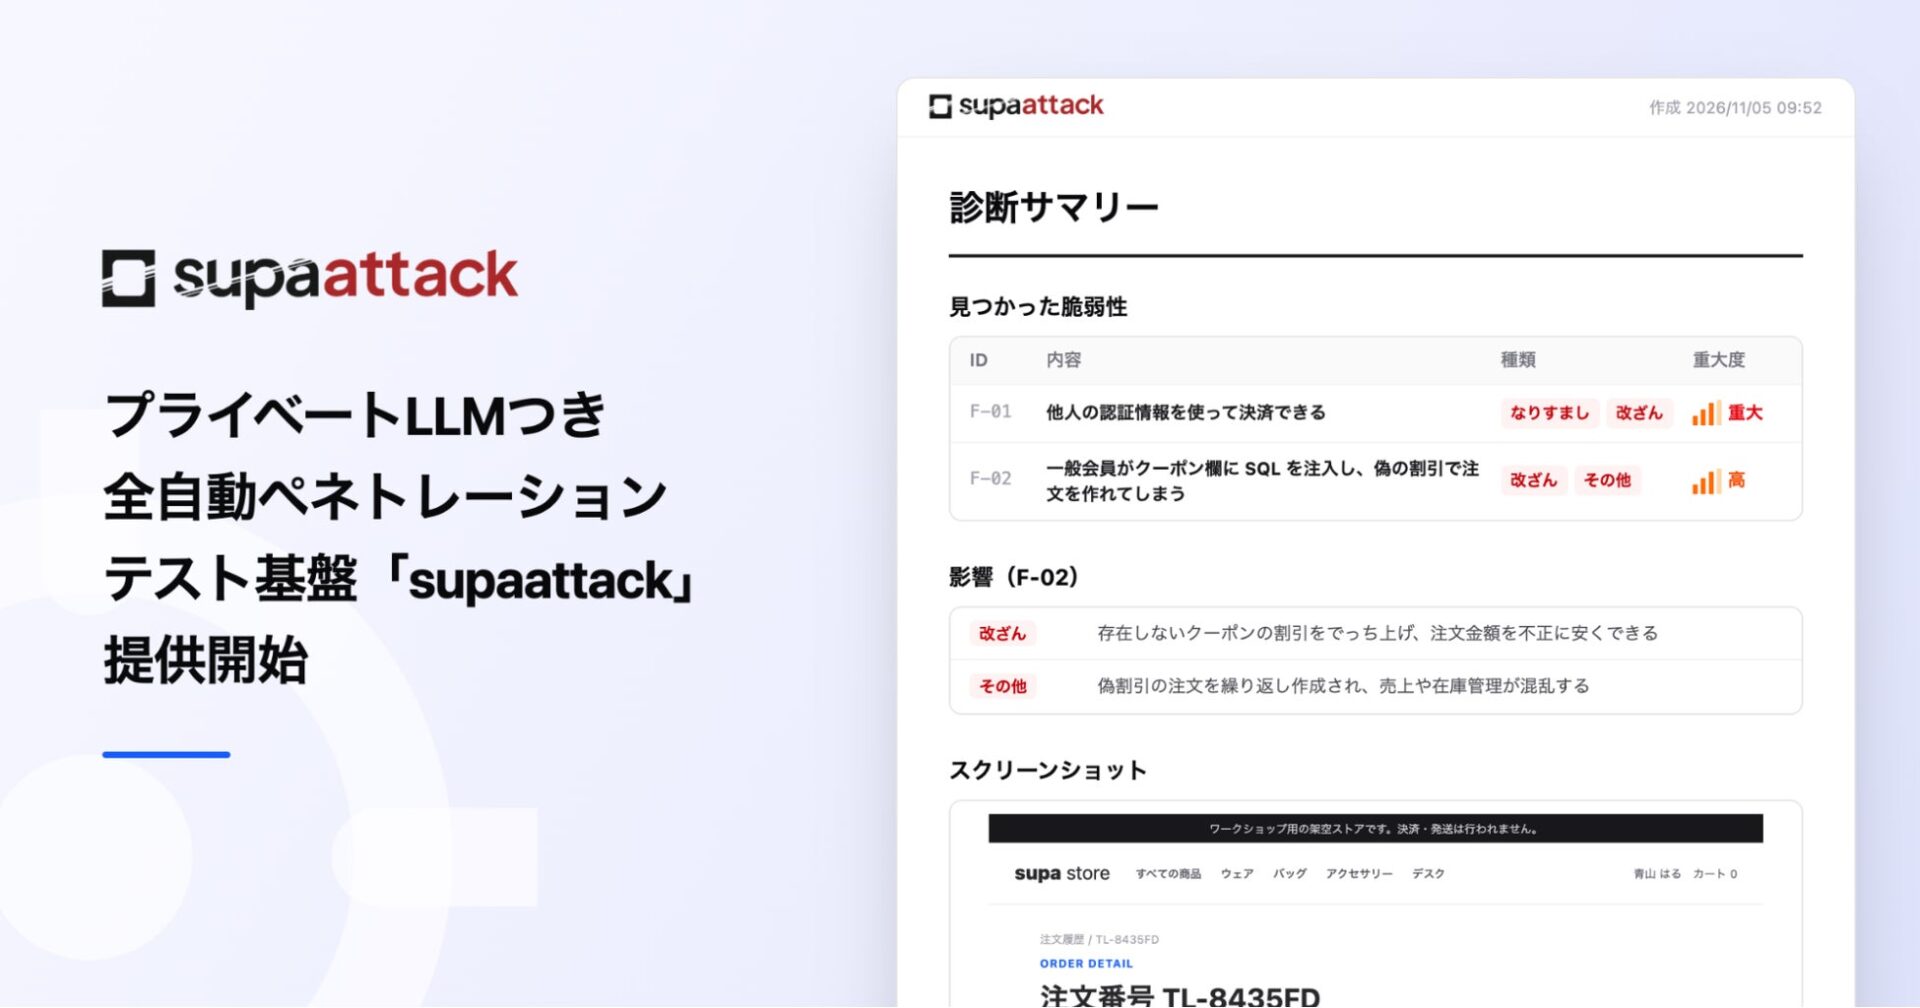
supa株式会社は、プライベートLLMつき全自動ペネトレーションテスト基盤「supaattack」の提供を開始しました。AIエージェントが攻撃者の視点で対象システムを操作してペネトレーションテストを実施します。テストの途中であっても脆弱性を発見した時点でイベントを送信するため、数時間の実行完了を待たずに迅速な脆弱性対応へ着手できます。推論処理には国内向けLLM推論API「suparouter」を用い、推論内容を保存しないゼロデータ保持(ZDR)で運用されます。
開発の背景と目的
サイバー攻撃の手法や自動化は、AIの進化に伴い急速に進んでいます。修正パッチの公表から攻撃コード作成までの期間が短縮され、パッチ適用だけでは防ぎきれない状況が生じています。認可の不備といった実際にアプリケーションを動作させなければ確認できない脆弱性は、コードレビューだけでは検出が困難です。一方で、従来の年1回程度の人手によるテストや外部診断を毎週受ける運用は現実的ではないため、GitHub Actionsなどを活用したAIエージェントによるテスト自動化と定期実行への関心が高まっています。
こうしたテストを開発プロセスへ継続的に組み込むにあたっては、長時間のテスト完了を待たずに脆弱性を検知できること、ならびに攻撃手順や脆弱性情報を含む推論データが外部の学習などに転用されず安全に管理される体制が不可欠です。「supaattack」はこの2つの要件を重視して設計されました。
 Mr.ガジェット
手動の診断を頻繁に行うのは難しいため、CI環境で自動実行する仕組みへの需要が背景にあります。
 Ms.ガジェット
数時間かかるテストの途中で通知が来る仕組みなら、開発の流れを止めずに確認できそうですね。
「supaattack」の主な特徴
テスト途中での即時通知と連携機能
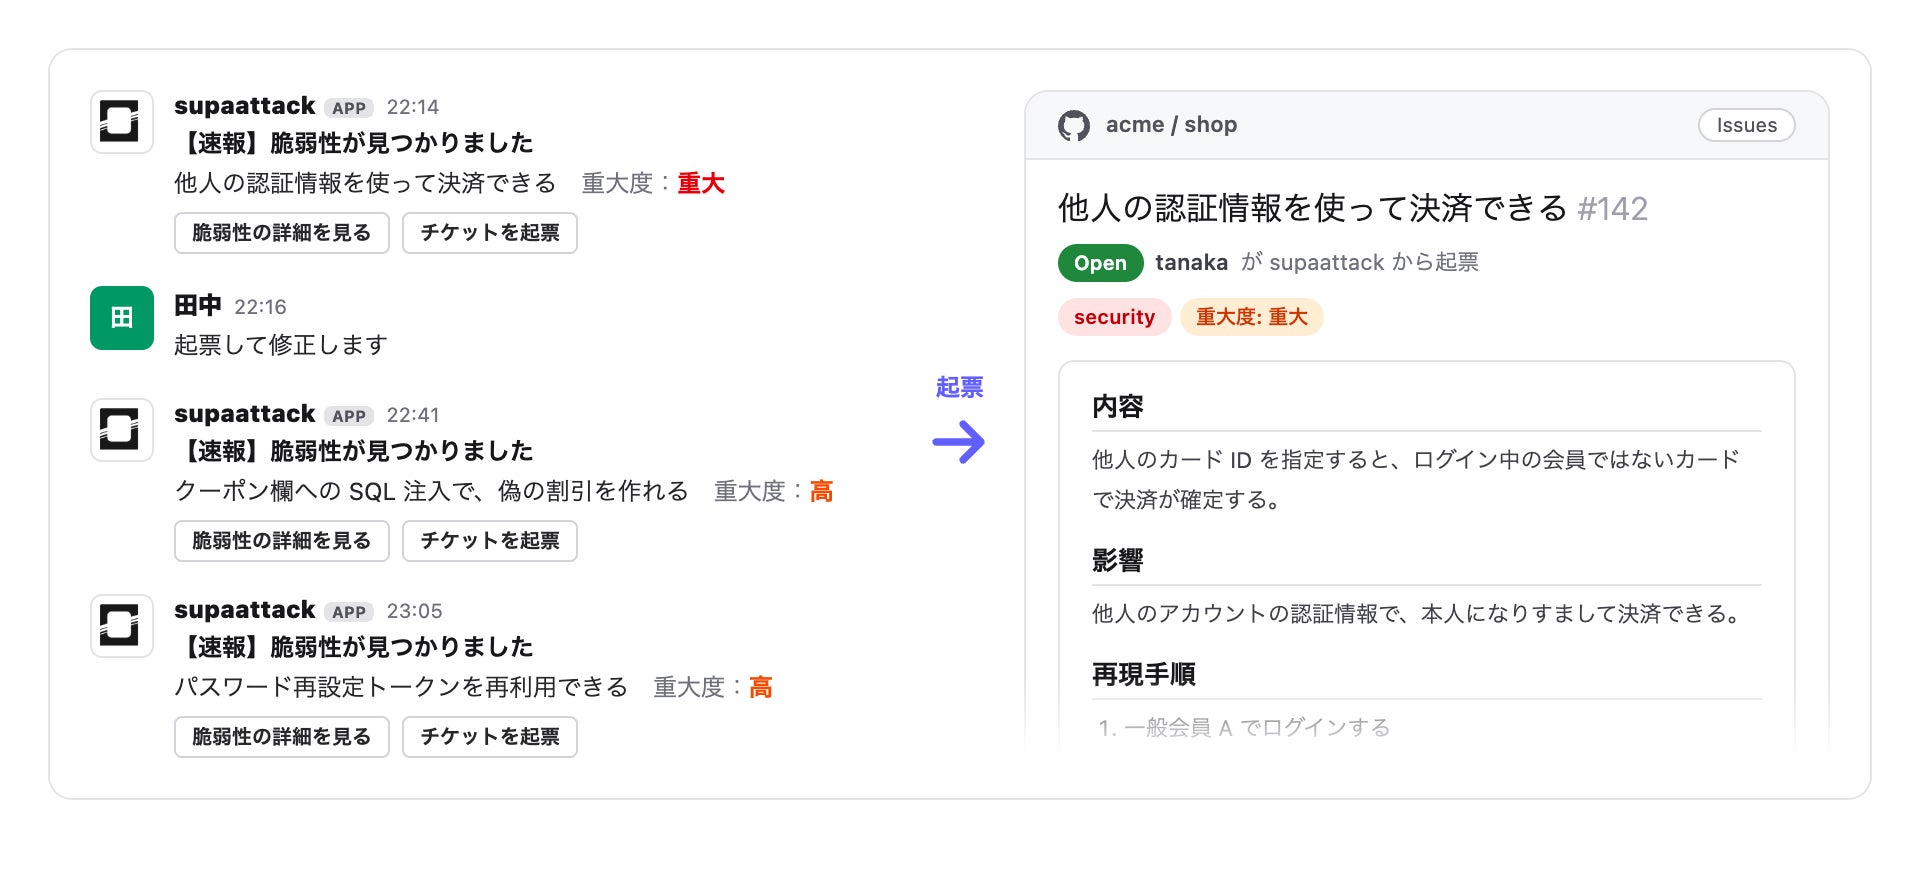
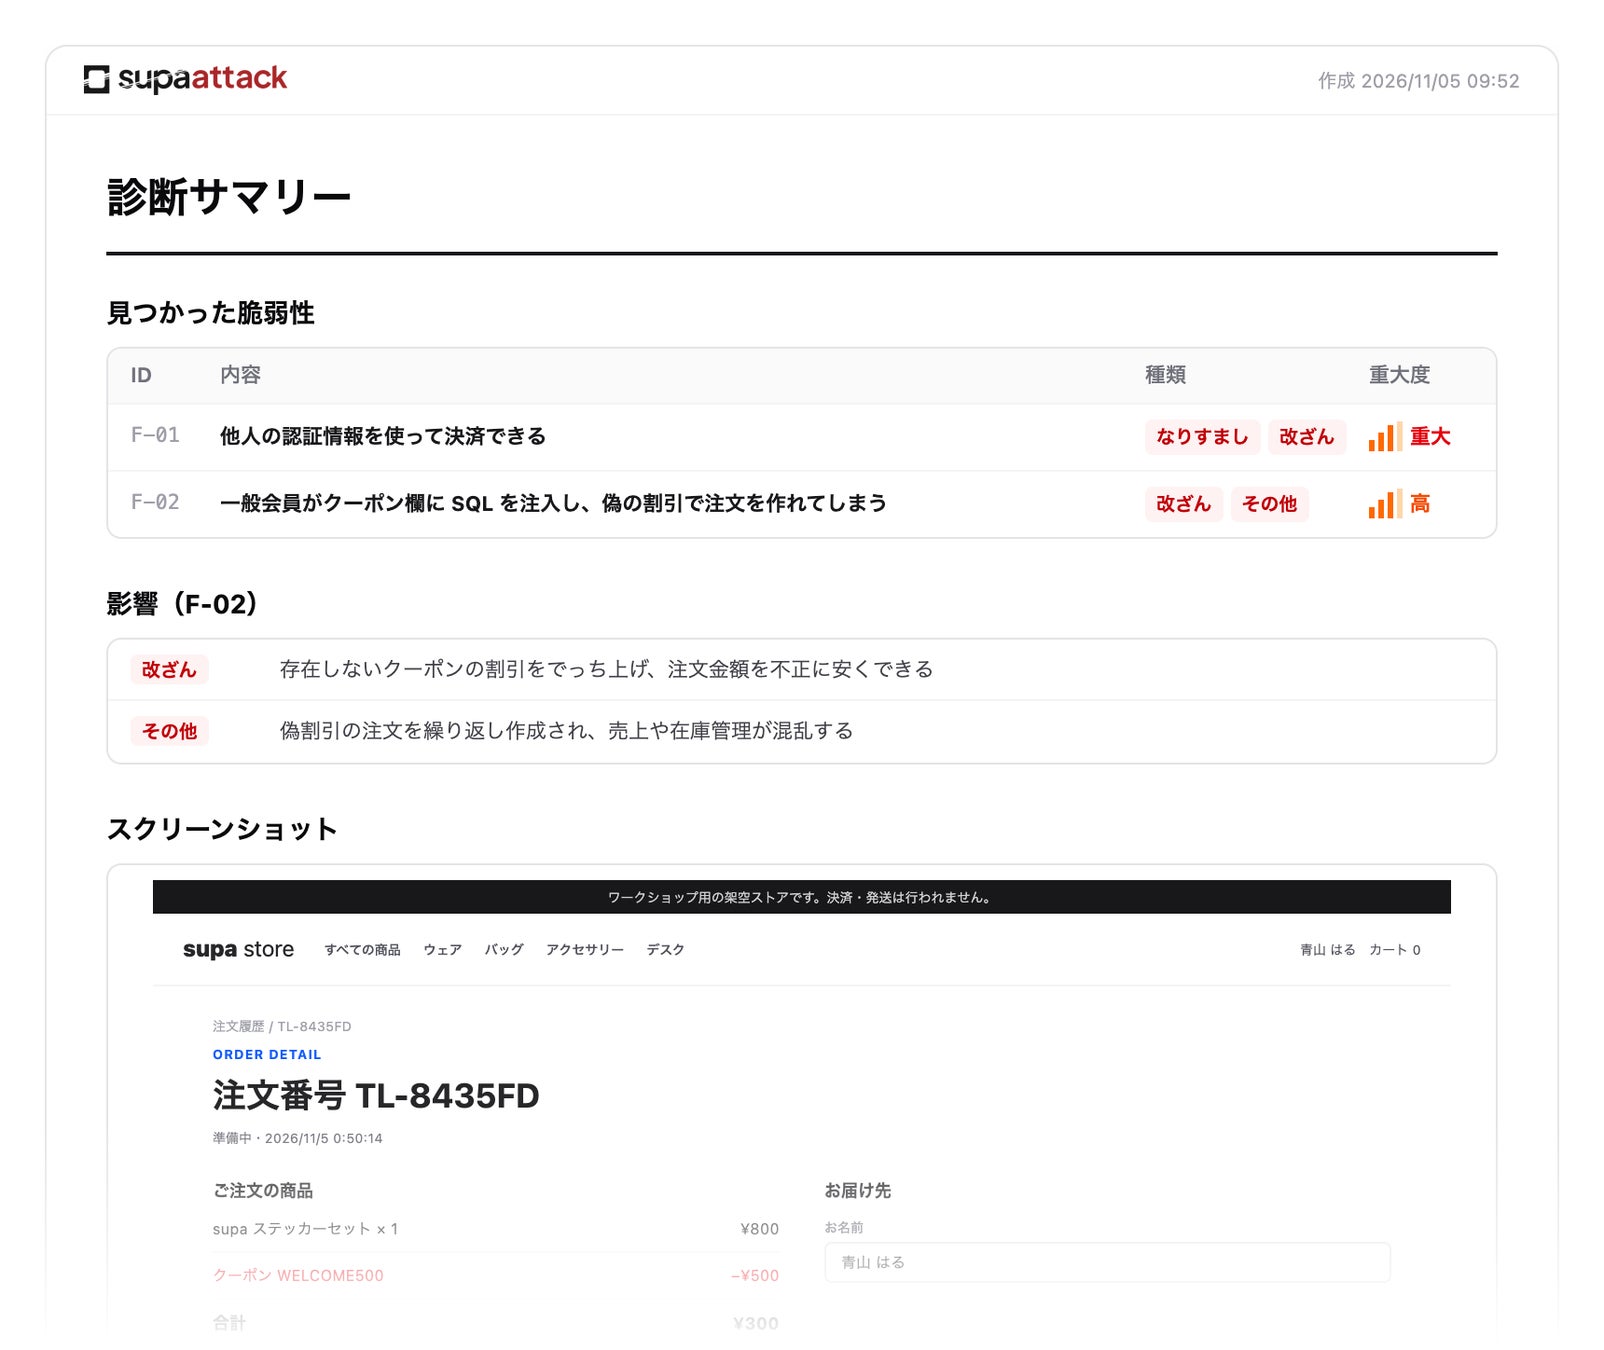
「supaattack」は、テスト完了を待つことなく脆弱性の検知時点でイベントを発信します。Slackへの通知や課題管理チケットの起票と連携させることで、数時間に及ぶテスト全体の終了を待たずに即座に対応を開始できます。提供される情報には、脆弱性の影響範囲、再現手順、修正方針などが含まれます。結果はMCPやAPI経由でも取得でき、開発現場で普段使用しているエージェントを用いた調査や修正作業に直接活用できます。
 Mr.ガジェット
Slack通知やチケット起票に加え、MCP経由で別のAIエージェントと結果をつなげられる仕様が提示されています。
Ms.ガジェット再現手順や修正方針まで揃って届く設計なら、修正チケットを受け取ったエンジニアの初動がどう変わるか気になります。
対象範囲を絞った実行と定期自動化
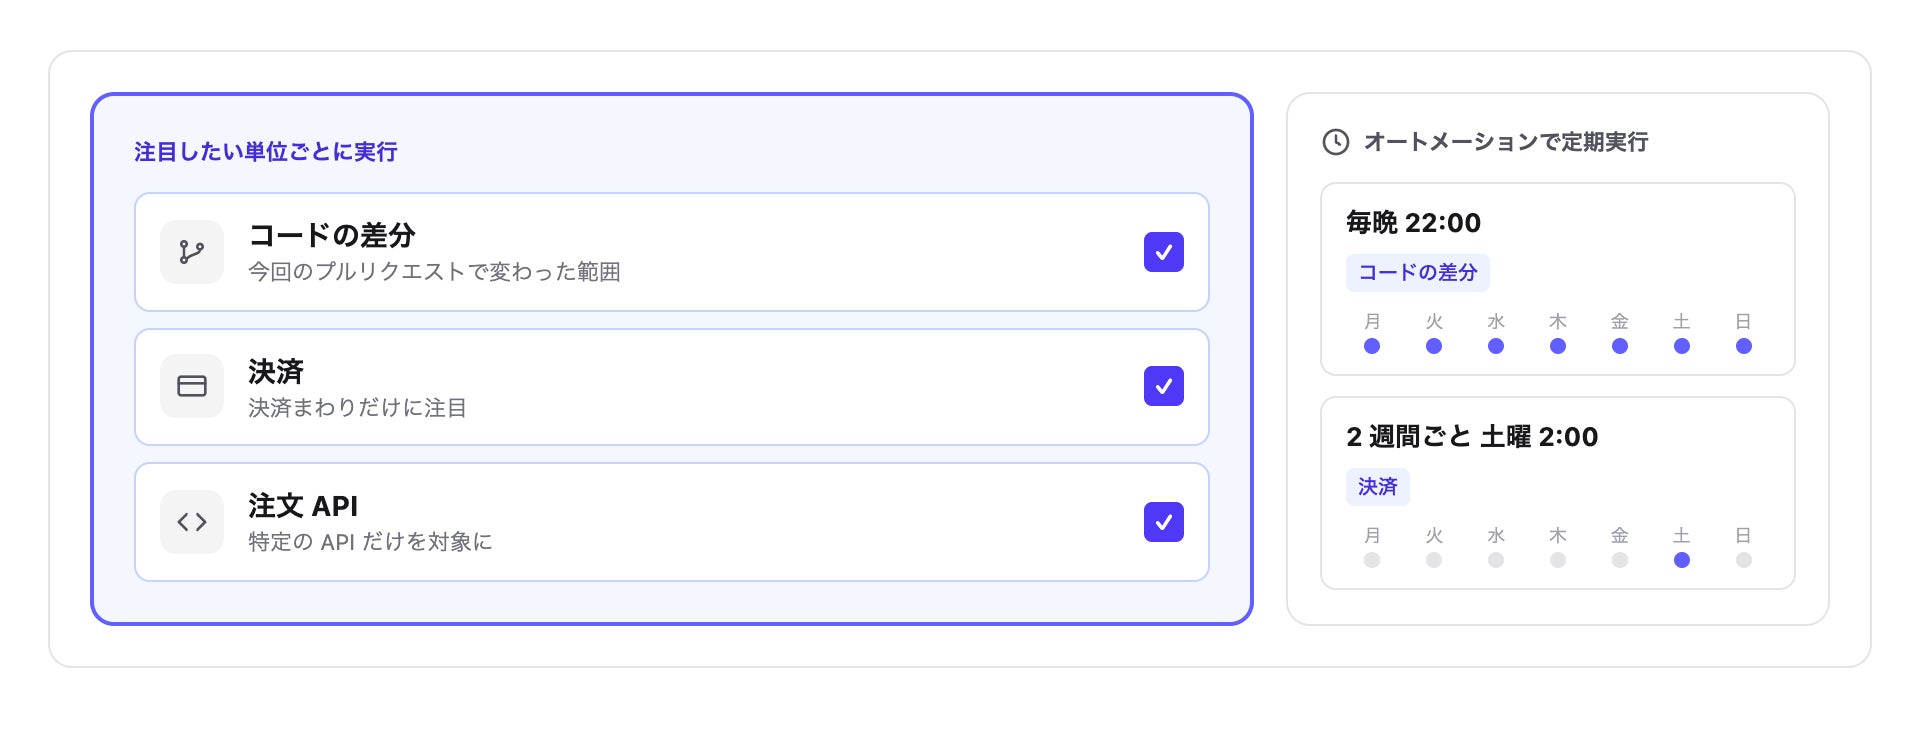
テストはサービス全体を一括で実施する形式だけでなく、コードの差分や決済関連など、指定した単位ごとに実行可能です。必要最小限の範囲から開始し、運用の進捗に応じて範囲を広げられます。オートメーション機能を利用することで、夜間や隔週の週末など任意に設定したスケジュールに基づいた定期実行にも対応します。
国内API「suparouter」とゼロデータ保持による安全設計
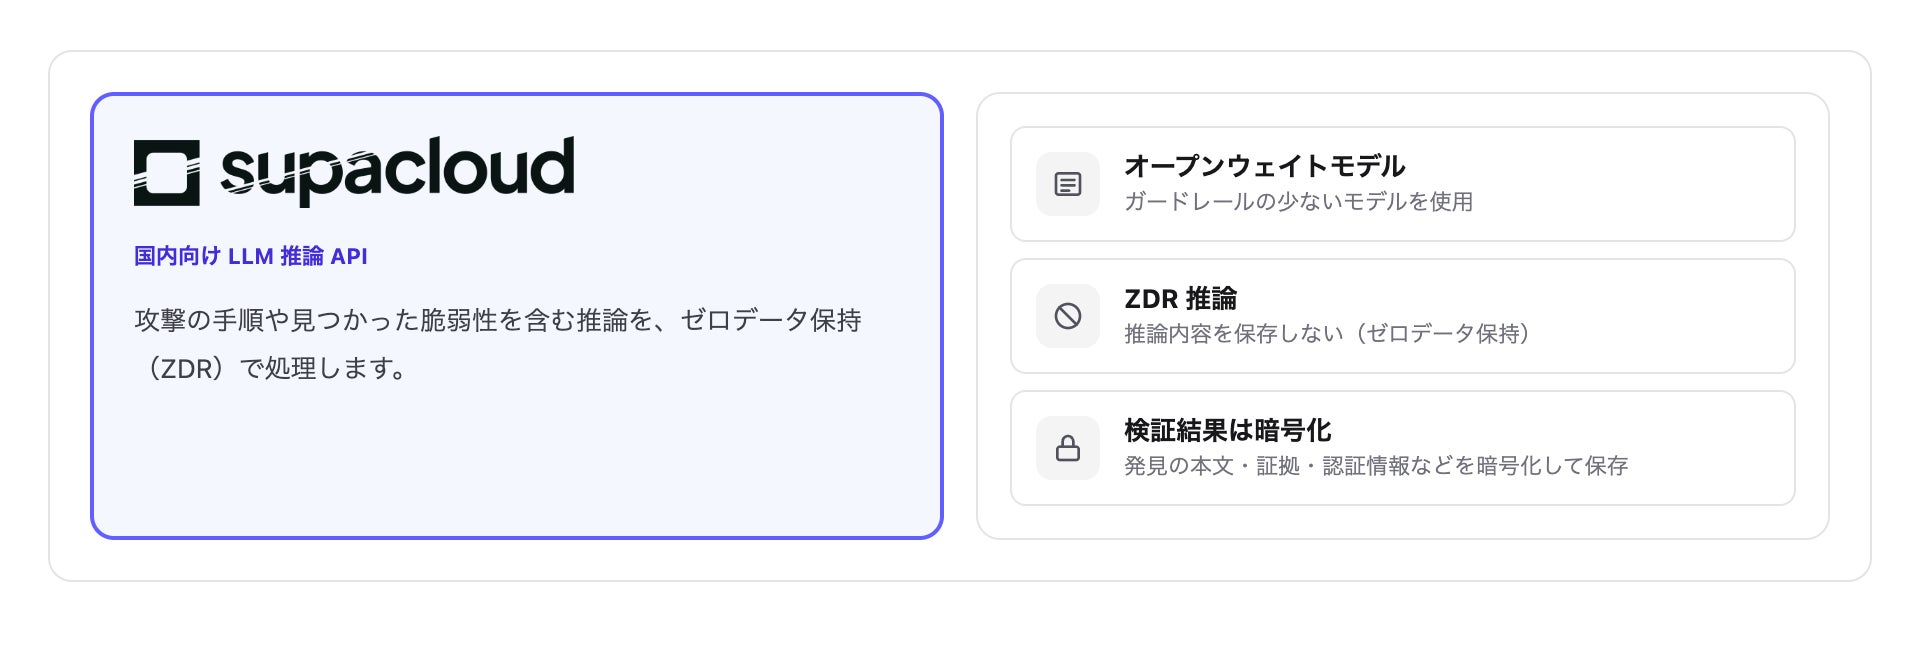
ペネトレーションテストの推論データには、攻撃手順や対象の脆弱性そのものが含まれます。「supaattack」では、supaが提供するGPUクラウド「supa cloud」上の国内向けLLM推論API「suparouter」を使用し、ガードレールの少ないオープンウェイトモデルで推論を行います。推論内容は一切保存しないゼロデータ保持(ZDR)で処理され、検証結果の本文や証拠データは暗号化された状態で保管されます。
 Mr.ガジェット
攻撃手法や脆弱性データを扱うため、オープンウェイトモデルを使いつつ推論内容を保存しないゼロデータ保持が特徴です。
Ms.ガジェットセキュリティ上の情報が学習に使われないと明記されている点は、社内導入の検討で注目されそうです。
今後の展開と保護モードの提供予定
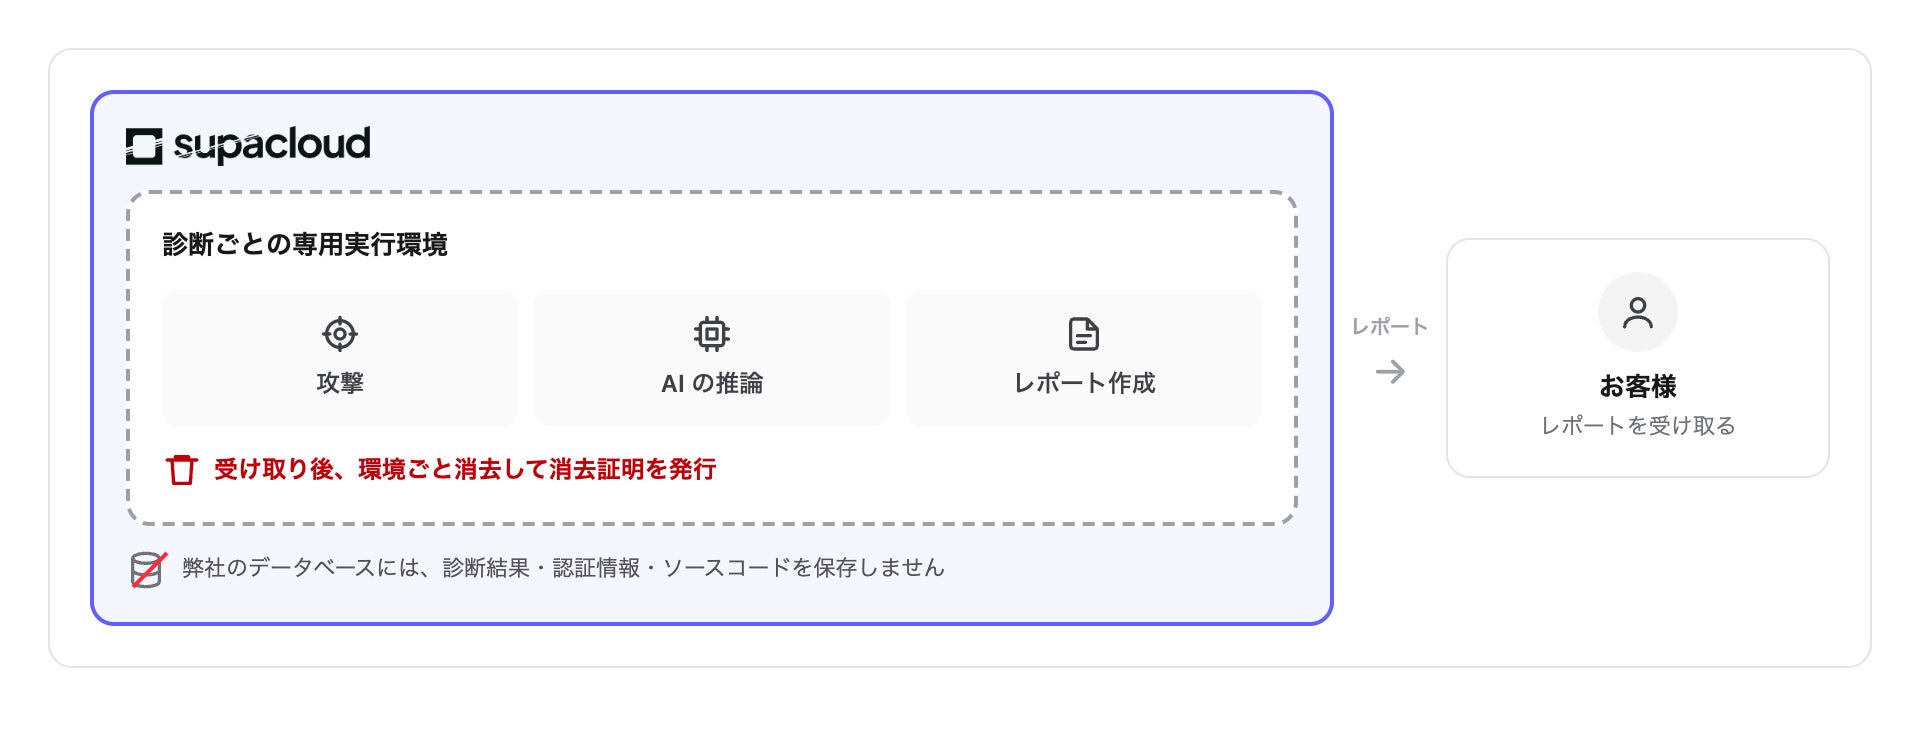
今後の機能展開として、診断結果を一切保存しない「保護モード」の提供が予定されています。このモードでは、診断ごとに「supa cloud」上に隔離された専用実行環境を構築し、疑似攻撃、AI推論、レポート作成までをその環境内のみで完結させます。利用者がレポートを受け取った段階で環境自体を消去し、消去証明を発行する仕組みです。また、CIからのテスト実行APIやClaude CodeなどのAIエージェントから結果を読み出せるMCPサーバーも用意されており、導入から定期運用、外部連携までの支援も行われます。
 Ms.ガジェット
レポート受領後に環境ごと破棄して消去証明が出る保護モードは、データの扱いを厳しく問われる環境で気になります。
カンファレンスでの実演ワークショップ
supaは、2026年11月6日に有明セントラルタワーホール&カンファレンスで開催される「TechLead Conference 2026 Autumn」へプラチナスポンサーとして協賛します。会場ではワークショップ「攻撃して理解する AI時代のセキュリティインシデント」が実施される予定です。参加者が攻撃シナリオを作成し、「supaattack」のAIが演習用Webサイトへ攻撃を行った結果を確認したうえで、修正に至る一連の流れを実画面を通して体験できる内容となっています。
Mr.ガジェット2026年11月6日のカンファレンスにて、攻撃シナリオ作成から修正までの流れを実演する予定となっています。
Ms.ガジェット実際の画面でAIが演習サイトを攻撃する様子を見られる機会なので、具体的な操作感が掴めそうです。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
全画面を一括でテストするのではなく、差分や決済機能など特定ブロックから試せる点は手軽に感じます。