
ラピッドセブン・ジャパン株式会社は、マジセミ株式会社の協力のもと、従業員500名以上のエンドユーザー企業を対象としたウェビナー「インシデント発生時、今のMDR/EDRで検知・対応できていますか」を開催します。サイバー攻撃検知後の資産影響の把握やトリアージの優先順位付け、Rapid7 MDRを活用した迅速な対処方針の決定アプローチが解説されます。
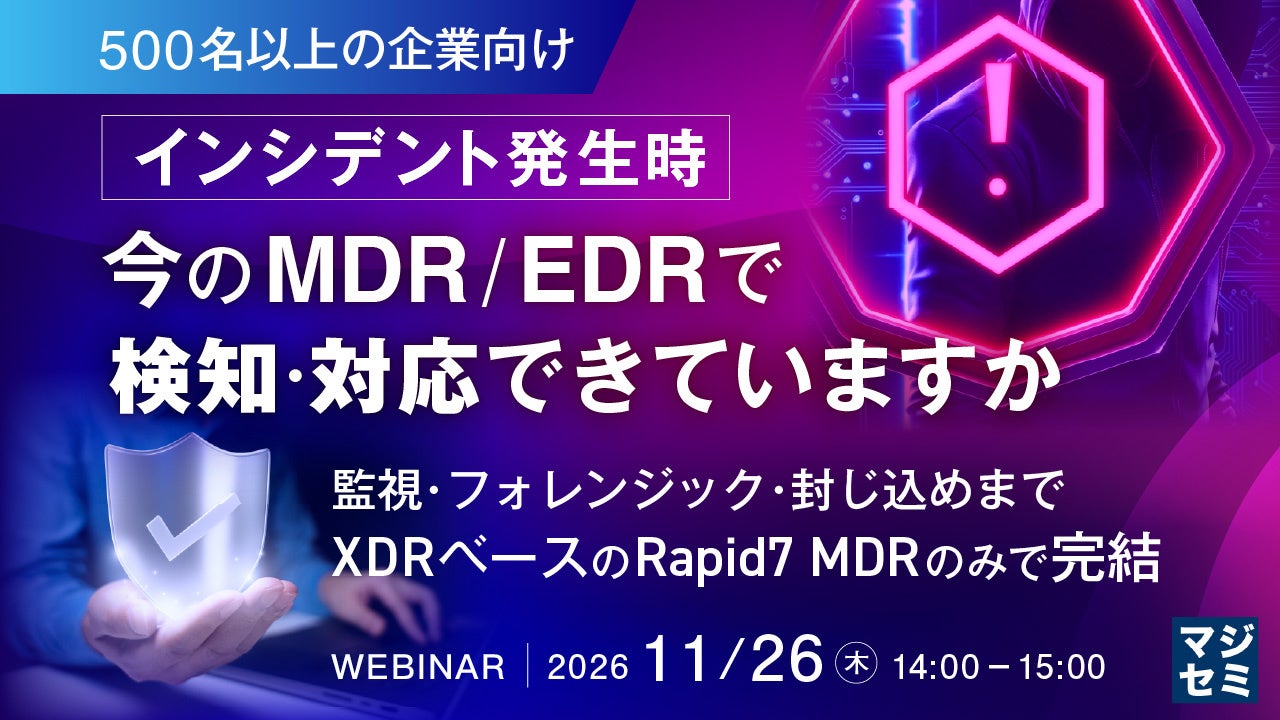
ウェビナー開催の背景と有事対応の課題
ランサムウェアをはじめとするサイバー攻撃が高度化・多様化する中、企業には脅威の検知にとどまらず、インシデント発生後にどの資産が影響を受けているかや、どの脆弱性・侵入口への対応を優先すべきかを短時間で判断し、調査・封じ込め・復旧へ移ることが求められています。従業員500名以上の規模では、端末、ネットワーク、クラウド、アイデンティティなど管理対象が広範にわたり、脆弱性や外部露出の状況も複雑化しやすいとされています。事業への影響を抑えるためには、SOCやMDRによる脅威監視に加え、脅威情報と脆弱性・エクスポージャー情報を結び付けて判断を下せる体制の構築が重要と説明されています。
一般的なセキュリティ運用において、SOCやMDRによる脅威監視と脆弱性・エクスポージャー管理が別々に運用されている場合、インシデントを検知しても侵害資産の残存脆弱性や攻撃者の到達範囲を即座に把握しにくく、優先順位付けに時間を要する課題が生じます。さらにフォレンジックやインシデント対応がMDRの範囲に含まれていない場合、外部のIR契約の締結や情報連携の切り分けに時間を要し、経営層が求める影響範囲や発生状況の迅速な報告が難しくなるケースがあります。
 Mr.ガジェット
従業員数が増えると端末やクラウドなど管理対象が多岐にわたるため、検知した後のトリアージ体制が運用上の論点になります。
 Ms.ガジェット
検知アラートが出ても、どの資産から優先して対処すべきか判断に迷う場面は多そうですね。
ウェビナーの主な解説内容
本セミナーでは、Rapid7 MDRを活用して有事における初動トリアージと対処方針の決定を迅速化・確実化する手法が紹介されます。エンドポイント、アイデンティティ、ネットワーク、クラウドなどから得られるリアルタイムな脅威の兆候に対し、対象資産の重要度や脆弱性の悪用可能性といったコンテキストを紐づけるアプローチが取り上げられます。
具体的なアプローチ項目
- 最も危険な箇所の特定と迅速な遮断・封じ込めの見極め
- 復旧に向けた手順と優先順位付けの判断基準
- 資産リスクに基づく影響範囲の把握と実効性のある封じ込め運用
- 根本的な復旧に向けた具体的な運用体制と実践的な対応アプローチ
Ms.ガジェット一時的な遮断にとどまらず、根本的な復旧までの優先順位を迷わず進められるアプローチが紹介される点は実務で気になります。
開催体制と参加対象条件
本ウェビナーの主催はラピッドセブン・ジャパン株式会社、協力はマジセミ株式会社です。参加対象はエンドユーザー企業かつ従業員500名以上規模の企業に限定されており、条件に該当しない企業からの申し込みは断られる場合がある旨が案内されています。
| 項目 | 内容 |
|---|---|
| セミナー名 | 【500名以上の企業向け】インシデント発生時、今のMDR/EDRで検知・対応できていますか |
| 主催 | ラピッドセブン・ジャパン株式会社 |
| 協力 | マジセミ株式会社 |
| 参加対象 | エンドユーザー企業かつ従業員500名以上規模の企業(対象外の場合は申込を断る場合あり) |
Mr.ガジェット本セミナーはエンドユーザー企業で従業員500名以上の規模に対象が限定されています。参加条件を満たしているかの確認が必要です。
Ms.ガジェット対象規模が明確に設定されているため、自社の組織形態や従業員規模が該当するか事前にチェックしておきたいですね。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
脅威の検知だけでなく、資産の重要度や脆弱性のコンテキストをどう紐づけて整理するのか解説内容に注目したいです。