
S&J株式会社と株式会社ソフトクリエイトは、既存のEDRを活用したランサムウェア対策をテーマにウェビナーを開催します。多層防御や24時間監視に向けた考え方を解説し、両社の取り組みを紹介します。
EDR導入後の対策を解説
ウェビナーのテーマは「EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュリティ対策とは」です。S&J株式会社と株式会社ソフトクリエイトが主催・共催し、マジセミ株式会社が協力します。公開資料には開催日時や参加費の記載はありません。
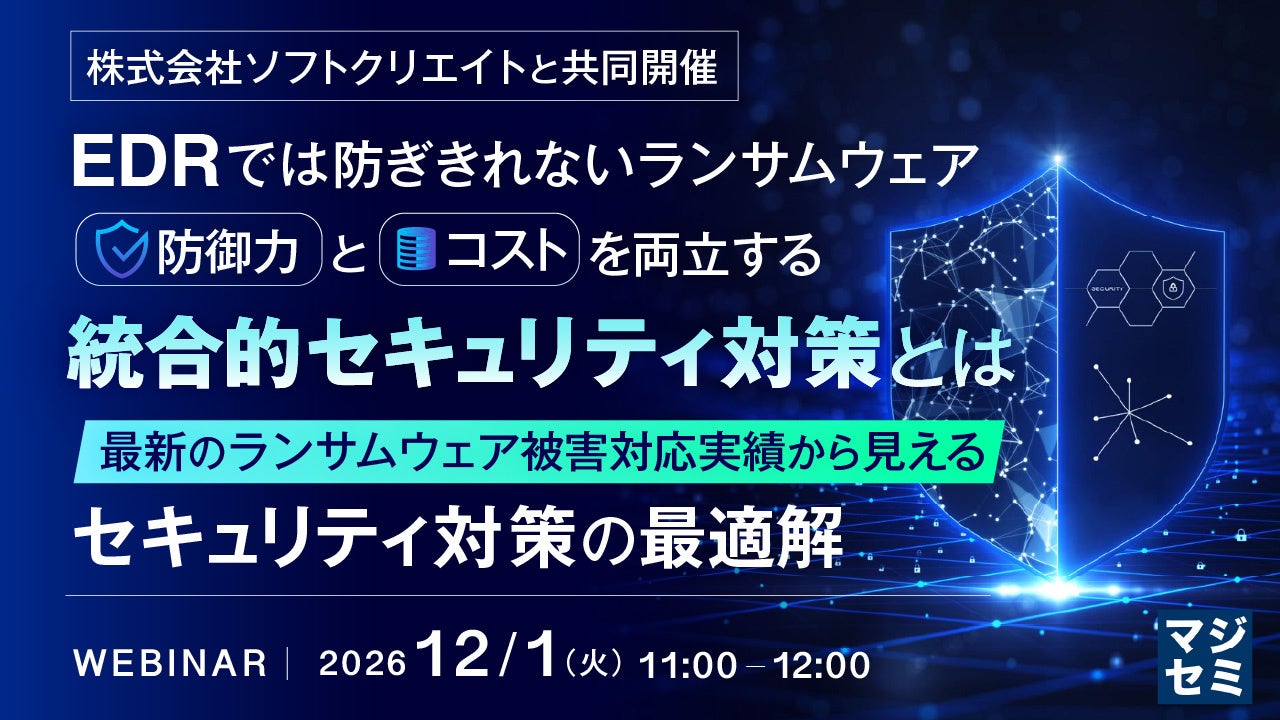
実際のインシデント事例や近年の攻撃トレンドを踏まえ、EDRの導入後に何をどう強化するかを整理します。限られた人材やコストの下で、セキュリティ運用を経営層に説明するための考え方も扱います。
多層防御と監視体制の組み立て
セミナーでは、既存のEDRやセキュリティ製品を置き換えずに、対策の隙間を補う多層防御を取り上げます。また、大量のアラートや深夜・休日の対応について、限られた人材で24時間の監視体制に近づける方法を解説する予定です。
攻撃の予兆を捉える観点として、Active DirectoryやEntra IDの不審な操作も取り上げます。S&Jは「KeepEye RansomSafe」とAD監視、ソフトクリエイトは「AD設定診断」を紹介し、検知・監視の補強と設定の見直しという両面から既存資産を活用する進め方を説明します。
 Ms.ガジェット
深夜や休日の対応を、限られた人員でどう考えるのかを聞いてみたいです。
ウェビナーが扱う背景
公開資料は、攻撃者がEDRのプロセスを強制終了させたり、検知をすり抜けてから攻撃機能を展開したりする手口を挙げています。また、生成AIの登場により、脆弱性の発見から攻撃への悪用までの時間が短縮されつつあるとしています。
資料では、製品導入後も大量のアラートを十分に調査できないことや、専任人材の不足、自社での24時間監視・SOC構築に伴うコストを課題として挙げています。特に従業員1,000名以上の大企業では、保護する資産やアカウントが多く、検知漏れが重大な被害につながるリスクが高まるとしています。
Ms.ガジェット検知した後のアラート調査まで含めて、運用を考える必要がありそうです。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
既存の対策を残しながら、どの部分を補うかという視点が気になります。