
独自のバイナリ解析技術でOSSセキュリティリスクの可視化を手がけるInsignary Inc.(本社:カナダ・トロント)は、PHPおよびNode.jsのランタイム脆弱性「PHP2Shell」「Node2Shell」の影響有無を無料で検査できるツール「insignary-chk」を公開しました。
「insignary-chk」は、同社公式ウェブサイト(insignary.com)の「Free Tools」メニューから無料でダウンロード可能です。同メニュー内では、AI生成コードを検出する無料デモ「AI Code Detector」も提供されています。
検査対象となる脆弱性「PHP2Shell」と「Node2Shell」の概要
今回提供される検査ツールが対象とする脆弱性は、ランタイム環境で発生する2種類のセキュリティ欠陥です。いずれもリモートコード実行のリスクが指摘されています。
PHP2Shellは、PHPランタイムにおける2件の欠陥(CVE-2026-109618、CVE-2026-109619)で、認証なしでのリモートコード実行が可能とされています。影響を受ける構成はPHP 8.2〜8.5系で、PHP-FPM、Apache mod_php、php-cgiなどWebリクエストを処理する環境が含まれます。ランタイムレベルの欠陥であるためソースコードレビューだけでは検出が難しく、ベンダー製ソフトウェアやコンテナイメージに含まれるPHPの実体まで把握する必要があると発表されています。修正済みバージョンはPHP 8.5.12、8.4.27、8.3.36、8.2.35です。
一方のNode2Shell(CVE-2026-111497)は、Node.jsに組み込まれたBrotliの伸張処理における境界外書き込み(out-of-bounds write)の欠陥です。細工された圧縮データを処理する際にリモートコード実行へつながる可能性があるとされています。影響を受けるバージョンはNode.js 22.x、24.x、26.xで、それぞれ22.23.4、24.22.1、26.12.1で修正が行われました。なお、サポートが終了している20.x以前のバージョンには修正版が提供されないため、同社はサポート対象バージョンへの移行が必要としています。
| 脆弱性名 | CVE識別番号 | 影響を受けるバージョン・構成 | 修正済みバージョン |
|---|---|---|---|
| PHP2Shell | CVE-2026-109618 CVE-2026-109619 | PHP 8.2〜8.5系 (PHP-FPM、Apache mod_php、php-cgiなどWebリクエスト処理構成) | PHP 8.5.12 PHP 8.4.27 PHP 8.3.36 PHP 8.2.35 |
| Node2Shell | CVE-2026-111497 | Node.js 22.x、24.x、26.x (20.x以前は修正版提供なし) | Node.js 22.23.4 Node.js 24.22.1 Node.js 26.12.1 |
 Mr.ガジェット
どちらも実行中のランタイム自体に潜む欠陥のため、ソースコードを静的解析するだけでは検出が難しく、実際に動いているバイナリやコンテナ環境のバージョン把握が必要になります。
 Ms.ガジェット
Node.jsの20.x以前だと修正版が出ない点も含めて、稼働中の環境をしっかり確認しておきたいところですね。
無料検査ツール「insignary-chk」の機能とレポート形式
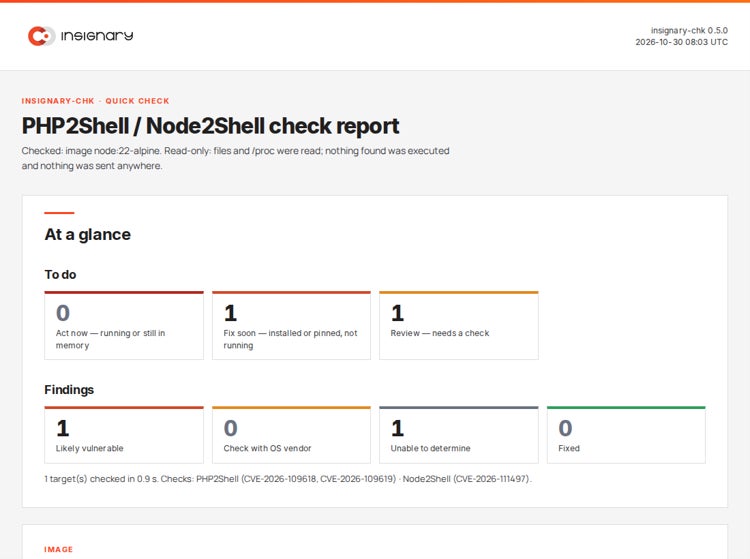
「insignary-chk」は、Linuxサーバーおよびコンテナ環境を対象に、両脆弱性の影響有無を検査するために開発されたスタンドアロンの無料ツールです。インストール作業や事前の会員登録は不要とされており、ダウンロードしてすぐに実行できます。検査時に収集された情報は外部サーバーへ送信されない設計となっているため、厳格なセキュリティポリシーが求められる環境でも利用できるとしています。
検査結果は対応の優先度順に整理して出力されます。レポートの冒頭には「今すぐ対応が必要な項目」「インストール済みだが実行されていないため早めの対応が推奨される項目」「手動での確認が必要な項目」の件数が表示され、緊急度の高い項目から順に把握可能です。その下部に、検査対象となったサーバーやコンテナイメージごとの詳細な結果が一覧化されます。
バイナリSCA技術の背景と展示会出展情報
Insignaryは、ソースコードがない納品物やコンテナイメージ、機器ファームウェアからコンポーネントとバージョンを特定できるバイナリベースのソフトウェア構成分析(SCA)技術を主力製品「Clarity」に展開しています。同社のSBOM管理製品「Clarity SC」では、複数のSCAツールやベンダーSBOMの一元管理により、新たなCVE公表時にも再スキャンを行わずに影響範囲を確認できます。さらに近日中には、SBOMを基に稼働中サーバーの脆弱性を確認するランタイムSBOM検査機能がClarityに追加される予定です。
またInsignaryは、2026年11月4日(水)・5日(木)に東京国際フォーラムで開催される「ECONOSEC JAPAN 2026(経済安全保障対策会議・展示会)」への出展を発表しました。11月5日(木)には、同社SVPの菊井氏による「ソフトウェア供給網防衛—SBOMを活かす脆弱性管理」と題した講演が予定されているほか、ブースにてInsignary Clarityシリーズの紹介が行われます。
Mr.ガジェットSBOMやバイナリ解析ツールを開発している企業が、特定のリモートコード実行リスクに対応するため単機能の無料チェッカーとして切り出して提供した形です。
Ms.ガジェット展示会での講演も含めて、サプライチェーンやコンテナのセキュリティ管理への関心が高まりそうです。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
外部へデータを送信せず、登録なしですぐ実行できる設計なら、社内サーバーや本番コンテナでも試しやすい印象を受けます。