
株式会社IDYは、技術レポート「AIによる大量自動攻撃から守る、閉域セルラー構成」をウェブサイトで公開しました。拠点間通信に使うVPN装置を起点とする攻撃の背景を整理し、通信事業者の閉域セルラー回線へ切り替える構成や、導入方法、閉域化後の機器管理を解説しています。
目次
技術レポート「AIによる大量自動攻撃から守る、閉域セルラー構成」
レポートでは、公開統計や関係機関の注意喚起を基に攻撃の背景を整理し、VPN装置を起点とする攻撃の流れと成立要因を解説しています。そのうえで、拠点と本社・データセンターをつなぐインターネットVPNを、通信事業者の閉域セルラー回線へ切り替える構成を紹介しています。
VPN装置が狙われる背景と入口の見直し
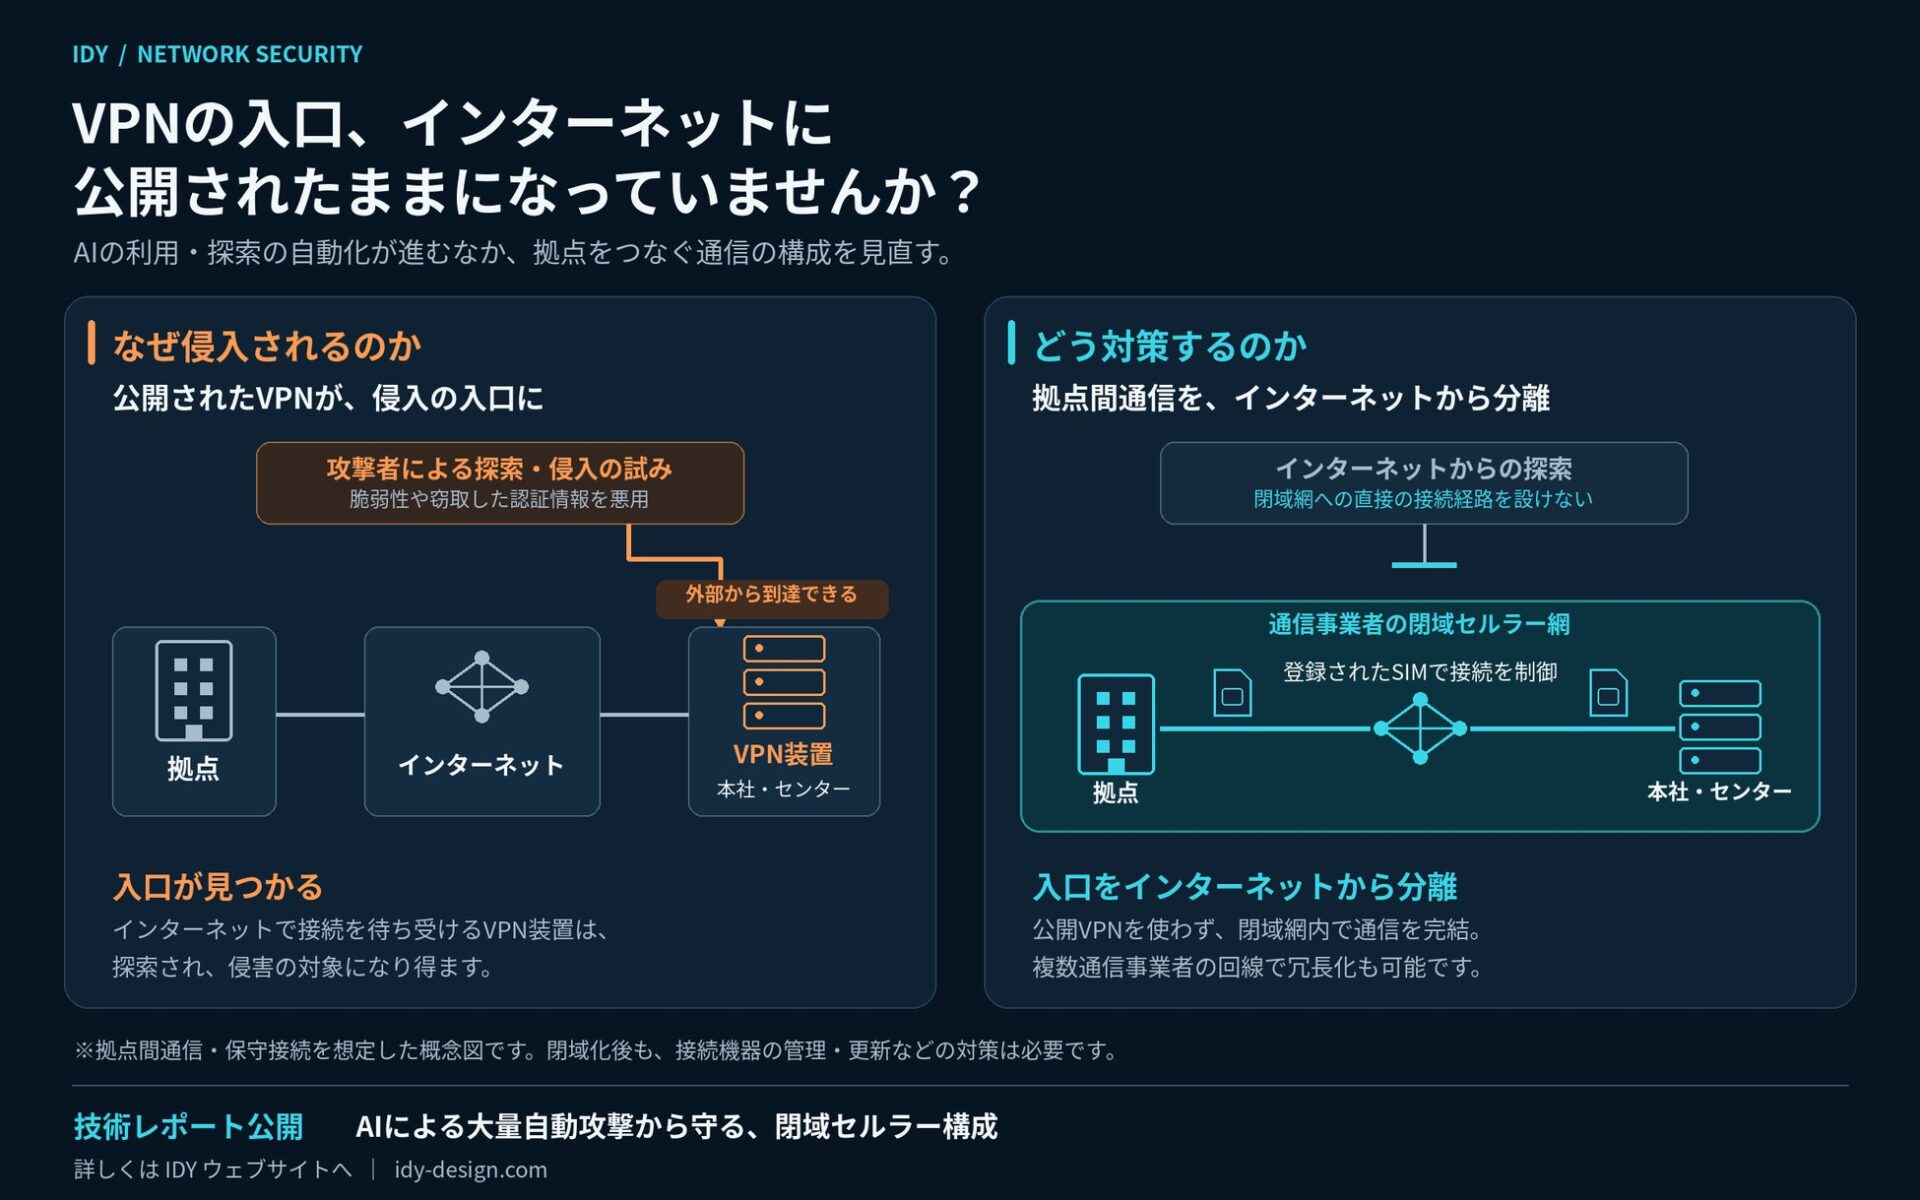
IDYは、攻撃者によるAIの利用や探索の自動化が進む中、拠点間通信に使うVPN装置も探索・侵害の対象となっていると説明しています。レポートでは、インターネット上で接続を待ち受ける入口そのものを減らす視点を示しています。
 Ms.ガジェット
インターネット上で接続を待ち受ける入口そのものに目を向ける切り口が、興味深いです。
「見えない・届かない・止まらない」の3要件
提案の軸は「見えない・届かない・止まらない」の3要件です。レポートは、通信をインターネットから分離し、SIMによる接続制御と複数通信事業者による冗長化を組み合わせることで、侵入リスクの低減と業務継続を図るとしています。
Ms.ガジェット通信の分離に加えて複数事業者による冗長化も組み合わせ、業務継続まで狙いに含める点に関心があります。
導入方法と閉域化後の機器管理
レポートは、回線工事を要さない導入方法のほか、適用できる用途や、閉域化後にも必要となる機器管理についても解説しています。
Ms.ガジェット閉域化後も機器管理が必要だと扱っている点は、回線の切り替えだけで終わらない運用面を考えるうえで目に留まります。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
攻撃の背景と構成案を一続きで読めるため、VPNを使う拠点間通信の課題を整理する入り口になりそうです。