
エクサウィザーズは、AIエージェントの開発・運用プラットフォーム「exaBase Studio」のセキュリティを多層的に強化すると発表しました。プライベートクラウド版を中核に、実行基盤や開発環境、ローカルLLMを顧客専用の閉域環境に構築します。SaaS版でも脆弱性監視を強化し、専用ダッシュボードの提供などを予定しています。
exaBase Studioの閉域型AI基盤
エクサウィザーズは、exaBase Studioのプライベートクラウド版を中核に、AIエージェントの実行・統制基盤、AI駆動開発環境、ローカルLLMを顧客専用の閉域環境にまとめて構築します。エクサウィザーズグループ4社が一体で提供する方針です。
Microsoft AzureやAWSなどの顧客専用プライベートクラウドに各基盤を構築し、閉域ネットワーク内で連携させます。インターネットから直接アクセスできる入口は設けず、顧客のセキュリティ要件に応じた環境を提供するとしています。
同社によると、AIエージェントの検証には実際の業務データが重要な一方、機密データを外部のLLMや開発サービスへ送信できない場合があります。新たな構成では、本番データや実行ログを外部サービスに送らずに開発・検証や稼働後の調査を進め、開発・保守の負荷低減を目指します。
実行環境の統制と業務システム連携
AIエージェントの開発・実行環境には、MCP Gateway、MCP Registry、AI Gateway、認証・認可サービスを組み合わせます。実行環境を隔離し、LLMや業務システムへのアクセスを共通の仕組みで統制する構成です。
AIエージェントごとに固有のIDを持たせるNHI(Non-Human Identity)や、利用者の権限に基づいて外部SaaSや業務システムにアクセスする認可方式にも対応できるよう設計しています。既存のID基盤のほか、メール、チャット、文書管理などの業務サービスとの連携を想定しています。
 Ms.ガジェット
エージェントごとのIDと利用者の権限を、それぞれどう扱うかが気になる点です。
本番データを使う開発とローカルLLM
顧客のプライベートクラウド内には、コーディングエージェントを利用できるAI駆動開発環境を構築します。適切な権限管理の下で閉域内の本番データを使い、動作検証、プロンプトや設定の調整、プログラム修正、回帰評価を進める構成です。
本番稼働後は、コーディングエージェントが適切な権限の下で実行ログや関連プログラム、設定を参照し、異常の分析、原因・影響調査、修正案の作成、テストの生成・実行を支援します。
ローカルLLM基盤では、顧客専用GPU環境にオープンウェイトのLLMを配置します。AIエージェントの推論とコーディングエージェントによる開発の双方で利用し、本番データを海外のLLMサービスに送れない企業にも実データを使った開発の選択肢を提供するとしています。同社はデータ管理上の制約の軽減と、LLM利用コストの最適化にも取り組む方針です。
Ms.ガジェット本番データを使った検証と、稼働後のログを使った調査の両方が対象なのですね。
SaaS版の監視と緊急停止ルール
SaaS版では、Wiz, Inc.のクラウドセキュリティプラットフォーム「Wiz」を使い、顧客が開発したアプリケーションのコンテナを含む継続的な脆弱性検知とインフラ監視を実施しています。Wizはエクサウィザーズがサービス提供基盤と稼働環境の安全管理・セキュリティ運用のために導入しています。
今後は、顧客が開発したアプリケーションや稼働コンテナの健全性・脆弱性に関するステータスを確認できる専用ダッシュボードを、exaBase Studioの機能として提供する予定です。プライベートクラウド版の閉域環境と、SaaS版の脆弱性管理という、それぞれの提供形態に応じた対策を進めます。
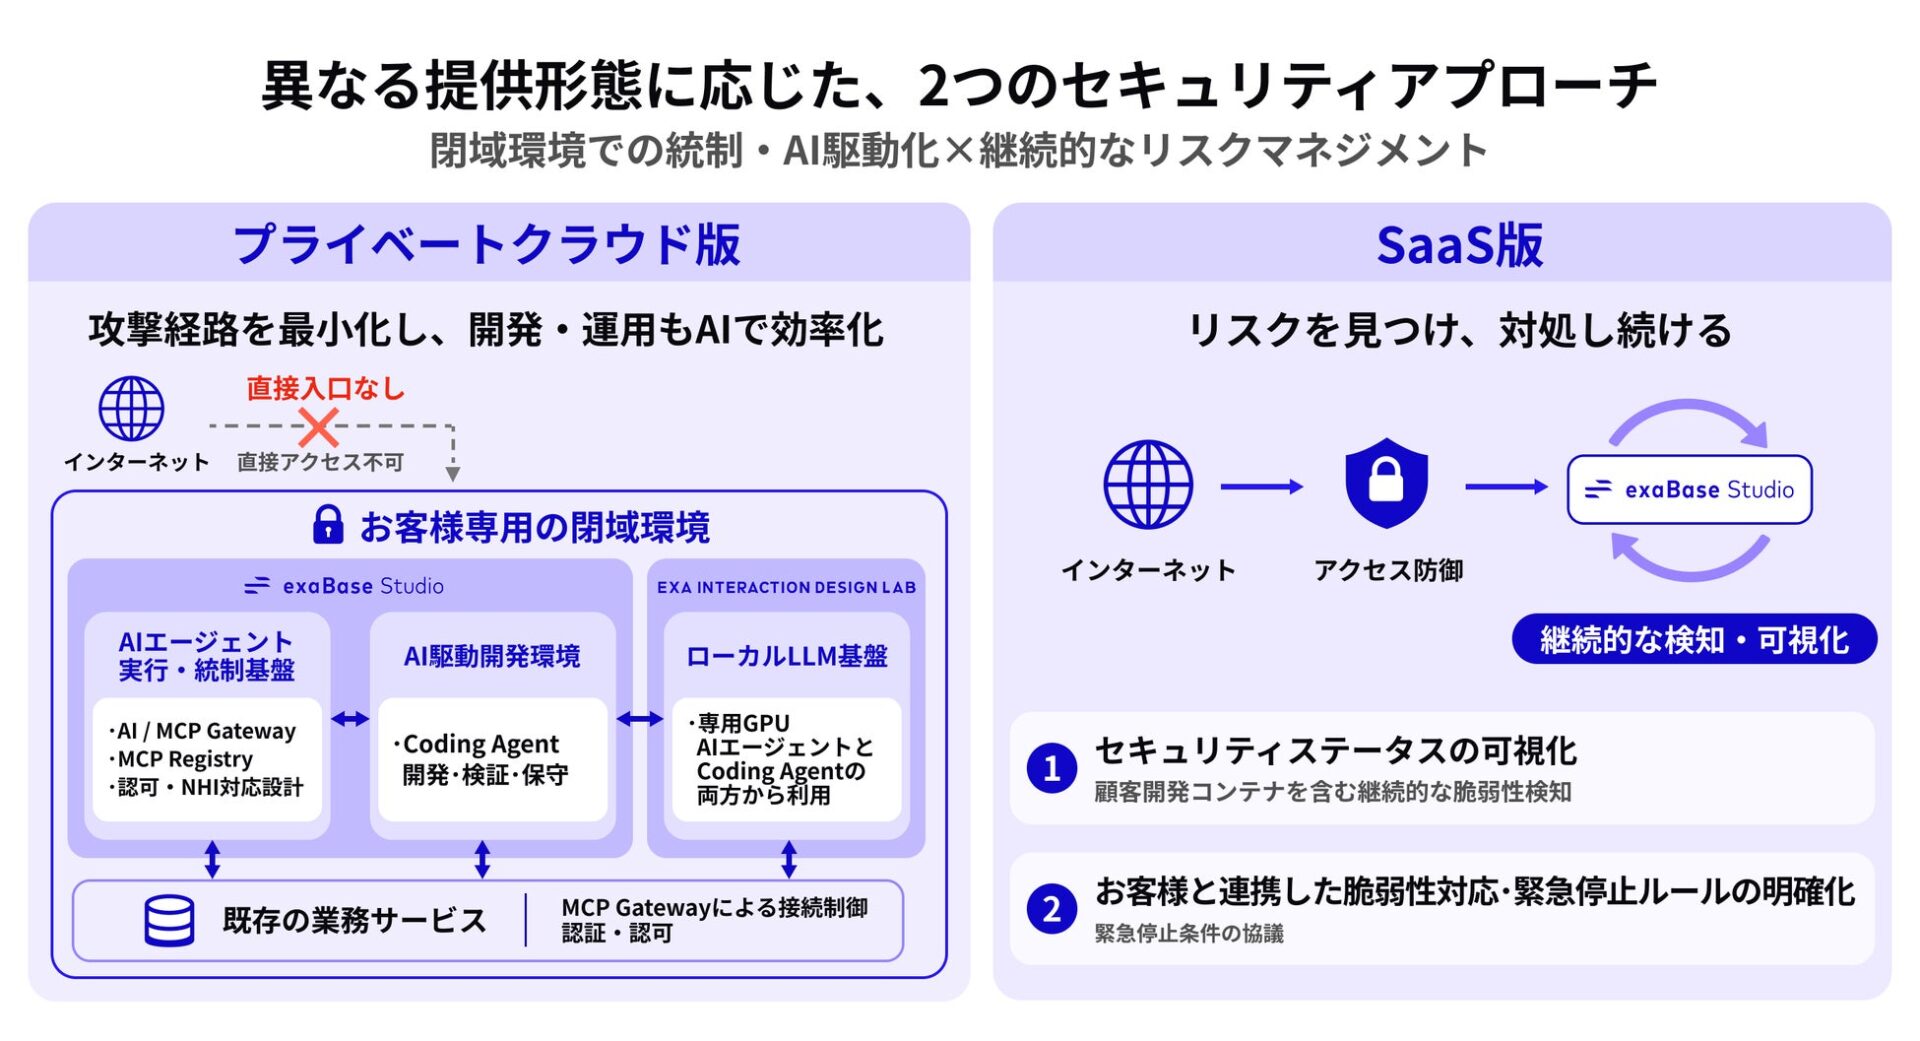
重大な脆弱性への対応では、重大度に加え、外部からの到達可能性、実際の影響範囲、既存の防御策を踏まえた判断が重要だとしています。顧客との協議を通じて、リスク評価や対応の優先順位、緊急停止・機能制限の判断条件、情報共有や復旧の方針を事前に明確化する取り組みを開始します。
 Mr.ガジェット
Wizによる監視は実施中で、顧客向けダッシュボードは今後の提供予定です。
Ms.ガジェット監視の仕組みと、顧客が状態を見られる機能の開始時期は分けて捉えたいです。
グループ4社の役割と今後の展開
エクサウィザーズグループは、設計・開発から稼働後の監視、セキュリティ対策、保守・継続改善までを一体で支援します。エクサウィザーズが業務設計、AIエージェント基盤の提供と全体統括を担い、Exa Frontier EdgeがAI駆動開発環境の構築と開発・テストを支援します。Exa Interaction Design LabはローカルLLM基盤の構築・運用、ExaSecurityはAIセキュリティ診断・レッドチーミングを担当します。
今後は金融、製造、建設、公共などに向けて閉域型ソリューションの展開を進めます。また、脆弱性や動作異常の検知に加え、影響範囲の調査から対応策の検討、修正、検証までをAIで効率化する仕組みを整備します。人による判断・承認は維持する方針です。
多数のAIエージェントが複数の業務システムを横断して動くことも見据え、認証・認可、実行管理、監査、セキュリティ対策の共通基盤化を進めるとしています。
Ms.ガジェット脆弱性への対応でも、人による判断と承認を残すという方針が印象に残ります。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
開発時だけでなく、稼働後の調査にも閉域内の環境を使う構成が気になります。