
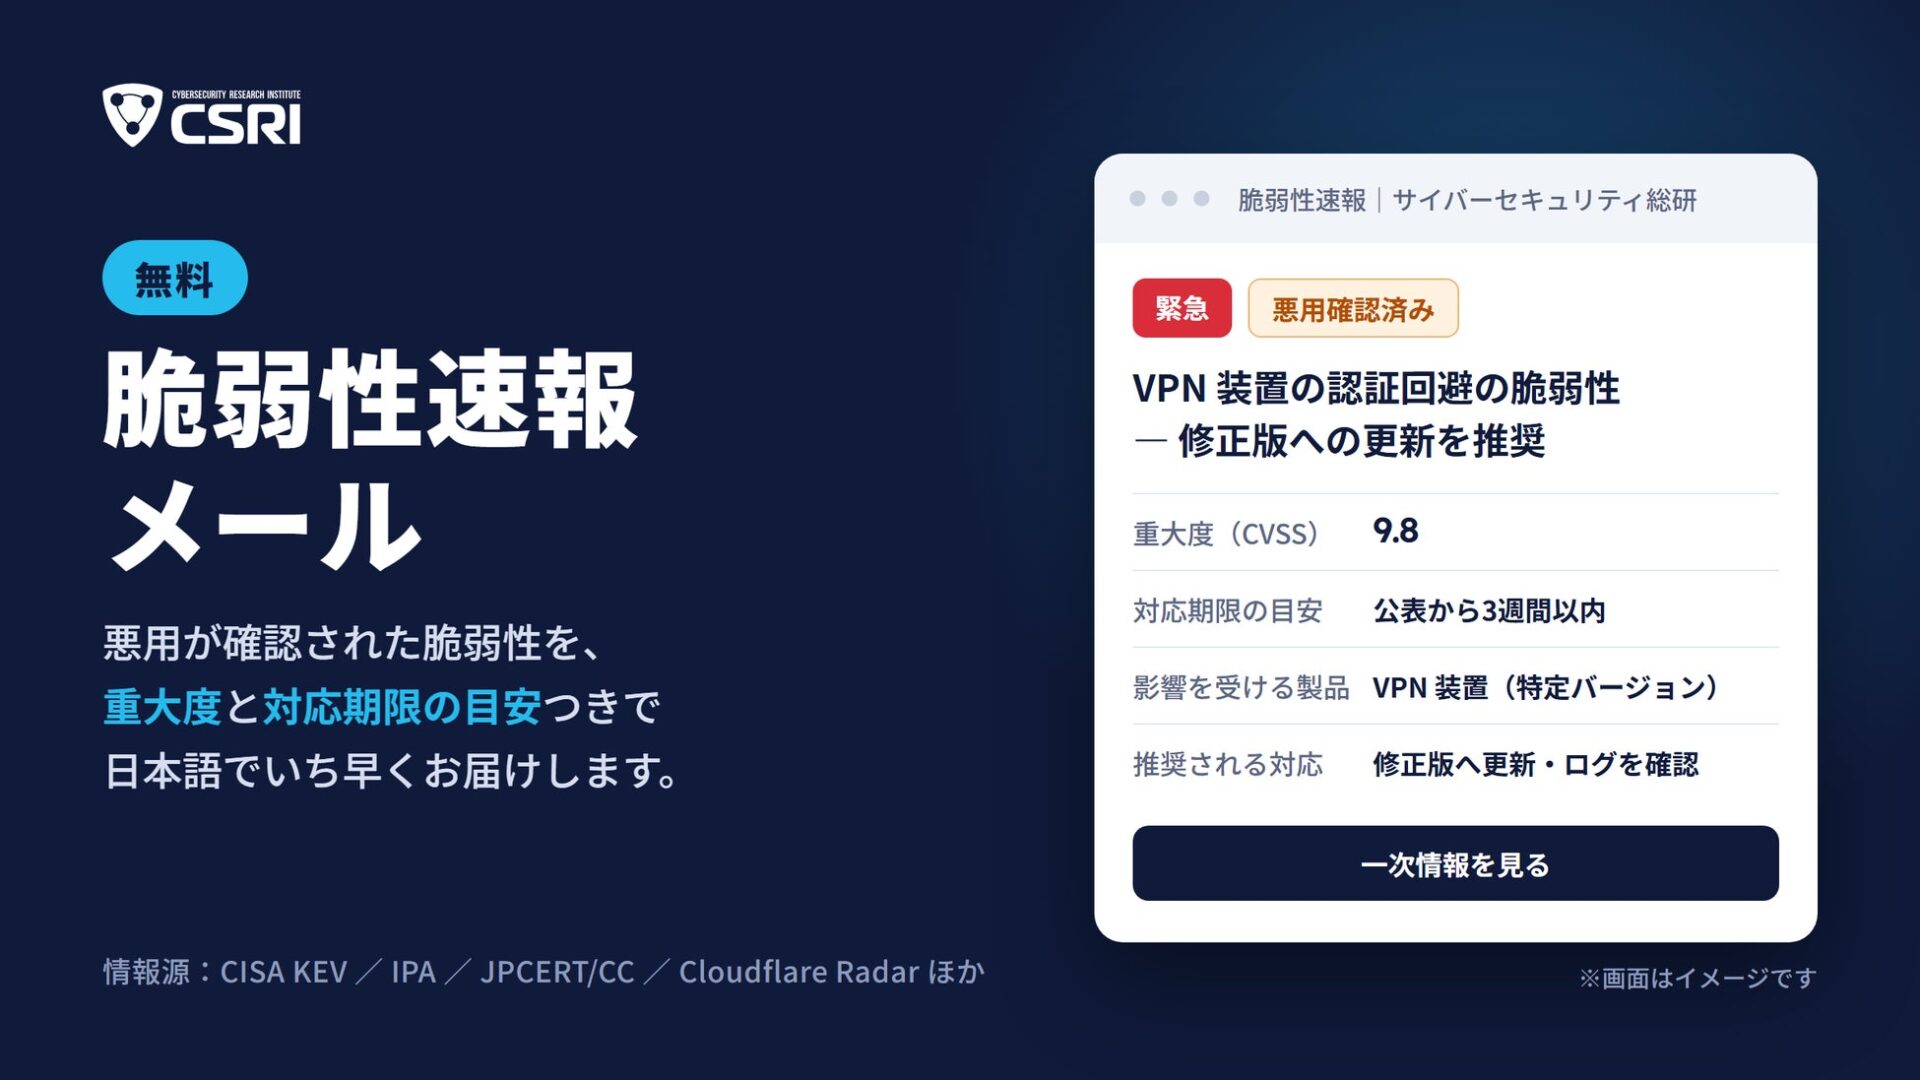
株式会社サイバーセキュリティ総研は、悪用が確認された脆弱性や国内外の公的機関が注意を呼びかける緊急性の高い脆弱性を日本語で届ける「脆弱性速報メール」の無料提供を、2026年11月6日に開始しました。メールには重大度(CVSS)、対応期限の目安、影響を受ける製品、推奨される対応をまとめ、毎週月曜日には前週の動きを伝える週次レポートも配信します。
「脆弱性速報メール」の配信内容
配信対象は、悪用が確認された脆弱性や、国内外の公的機関が注意を呼びかける緊急性の高い脆弱性です。同社は、米国CISAの悪用確認済み脆弱性カタログ(KEV)、IPA(独立行政法人情報処理推進機構)、JPCERT/CC、Cloudflare Radar Zero Wireなどの一次情報をもとに速報を作成するとしています。同じ脆弱性を複数の機関が取り上げても重複して送らない方針です。
同社によると、各速報では重大度(CVSS)と対応期限の目安を件名と本文の冒頭に示し、影響を受ける製品と推奨される対応を日本語で一通にまとめます。根拠となる一次情報のページへのリンクも添えるとしています。
速報の作成と配信
同社によると、速報はAIが一次情報から作成し、別のAIとプログラムで一次情報と照合してから配信します。照合に通らなかったものは配信対象から外すとしています。夜間に公表された脆弱性は夜間には送らず、翌朝にまとめて配信します。
 Ms.ガジェット
照合に通らなかった速報は送らないという手順は興味深いです。一方で、照合の工程と全ての脆弱性を網羅するかどうかは別の条件として意識したいです。
週次レポートと登録方法
毎週月曜日に配信する週次レポートでは、前週にKEVへ追加された脆弱性、国内の注意喚起、同社が配信した速報をまとめます。週次レポートは同社の担当者が内容を確認してから配信するとしています。
登録時は登録ページにメールアドレスを入力し、プライバシーポリシーに同意します。同社はメールアドレスだけで登録できるとしており、登録は無料です。各メールの「配信停止」からいつでも停止でき、登録情報は同社のプライバシーポリシーに従って取り扱うとしています。
Ms.ガジェット前週のKEV追加分や国内の注意喚起も含めた週次レポートは、速報とは別にどんな情報をまとめるのかが具体的で、関心を引かれます。
利用時の注意点
同社は配信を不定期としており、脆弱性の状況によって配信がない日もあると説明しています。また、本サービスはベストエフォートで、すべての脆弱性を網羅するものではありません。対応を判断する際は、リンク先の一次情報もあわせて確認するよう案内しています。対応期限の目安は、米国CISAがKEVで米国連邦機関向けに定めている期限です。
Ms.ガジェット対応期限の目安は米国連邦機関向けと明示されているので、メールに記載された期限を見るときは対象条件も読み落としたくありません。
提供開始の背景
同社は、脆弱性の公表数が増え、公表から悪用までの時間も短くなる一方、公的機関の注意喚起には英語のものも多く、情報源が分かれていると説明しています。専任担当者がいない企業では、自社に関係する情報を選び、対応の優先順位を判断することが負担になるとしています。代表取締役の山口啓氏は、SOCや脆弱性診断の現場で日々確認する情報から「いま対応すべきもの」を絞り、企業が必要な対応に早く取りかかるきっかけにしたいと述べています。
Ms.ガジェット日本語で知らせることに加え、情報を選ぶ人手の負担も課題として挙げている点に、サービスの狙いが表れていると感じます。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
複数機関が同じ脆弱性を扱った場合の重複を避ける方針まで示されている点は、配信ルールとして目を引きます。