
AI SPERAは、脅威情報とファイアウォールログを自動照合するSplunk向けアプリ「Criminal IP TI Feed」の提供をSplunkbaseで開始しました。悪性IPアドレスとの通信に関係する資産やセッションの状況を確認できます。
Criminal IP TI Feedの概要と導入条件
Criminal IP TI Feedは、Criminal IPの脅威インテリジェンスと、Splunkに取り込まれたファイアウォールのトラフィックログを自動で照合するアプリです。悪性IPアドレスとの通信が検知された自社資産と通信結果を表示し、Splunk上でセッションの成立状況を確認できます。AI SPERAが従来Splunk向けに提供してきた個別IPアドレスの照会や不正検知に加え、自動照合をSOCの既存の調査フローに組み込めます。
Splunkbaseで提供され、導入にはLinux上で自社運用するSplunk Enterprise、Splunkに取り込まれたファイアウォールログ、Criminal IP TI Feedのライセンス(APIキー)が必要です。
通信結果に基づく調査
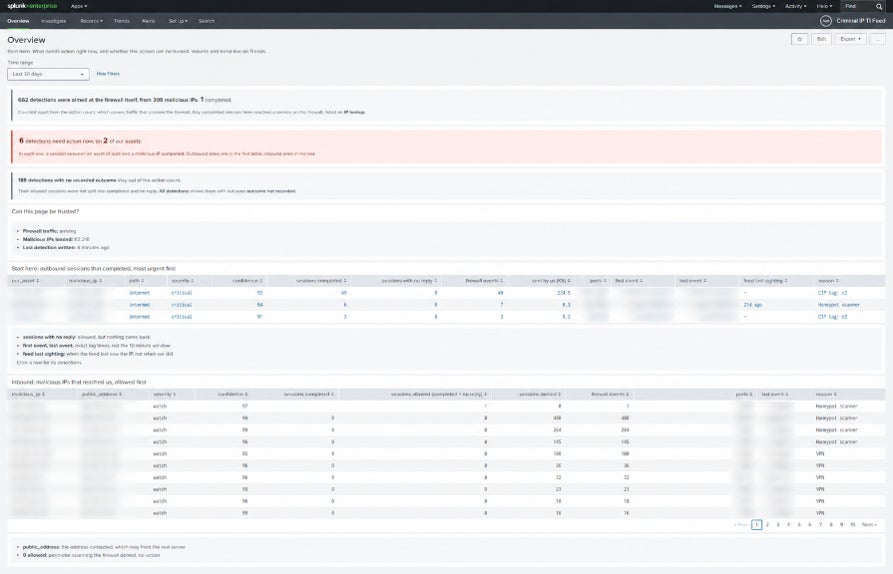
アプリはインバウンドとアウトバウンドの通信を脅威情報と照合し、ログに基づいてセッション成立、応答なし、遮断などの結果を区別します。セッションの成立が確認されていない検知は監視レベル(Watch)を上限とし、重大(Critical)と判定された検知では悪性IPアドレスとのセッションが成立しています。
Overview画面では、優先して確認すべき検知と関連する自社資産を把握し、成立したアウトバウンド通信から調査を始められます。Overviewを含む7つのダッシュボードで、検知の傾向、個別の通信履歴、フィードの取得状況を確認できます。
 Ms.ガジェット
遮断された通信とセッションが成立した通信を区別できるのは、調査の順番を考えるうえで注目したい点です。
過去30日間のログも再照合
脅威インテリジェンスフィードは3時間ごとに取得し、ファイアウォールログとは10分ごとに照合します。検知結果はSplunkの専用サマリーインデックスに保存され、大量の元ログを繰り返し検索せずにダッシュボードの表示やアラート配信に利用できます。
さらに、最新のフィードを使って過去30日間のログを1日1回再照合します。通信が記録された時点では悪性と判明していなかったIPアドレスについても、後から関連する通信を見つけられるとしています。
Ms.ガジェット通信時には悪性と判明していなかったIPも、後から調べられる仕組みが印象的です。
Slack通知と配信状況
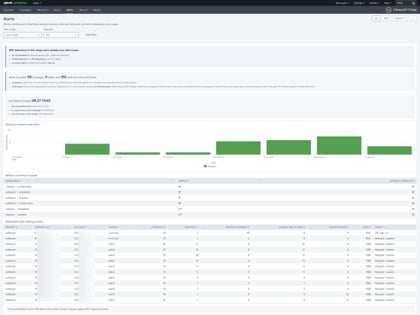
Slack連携を設定すると、通知対象の検知を悪性IPアドレスと通信方向ごとにまとめて送信できます。通知には資産別のセッション件数、検知時刻、送受信データ量などが含まれ、繰り返しの通知は抑制されます。Alerts画面では通知条件や配信結果、現在の通知対象を確認できます。
 Ms.ガジェット
通知を通信方向ごとにまとめられる点が、調査時の情報整理で気になります。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
通信に関係した資産と、その結果を一緒に確認できる点が気になります。