
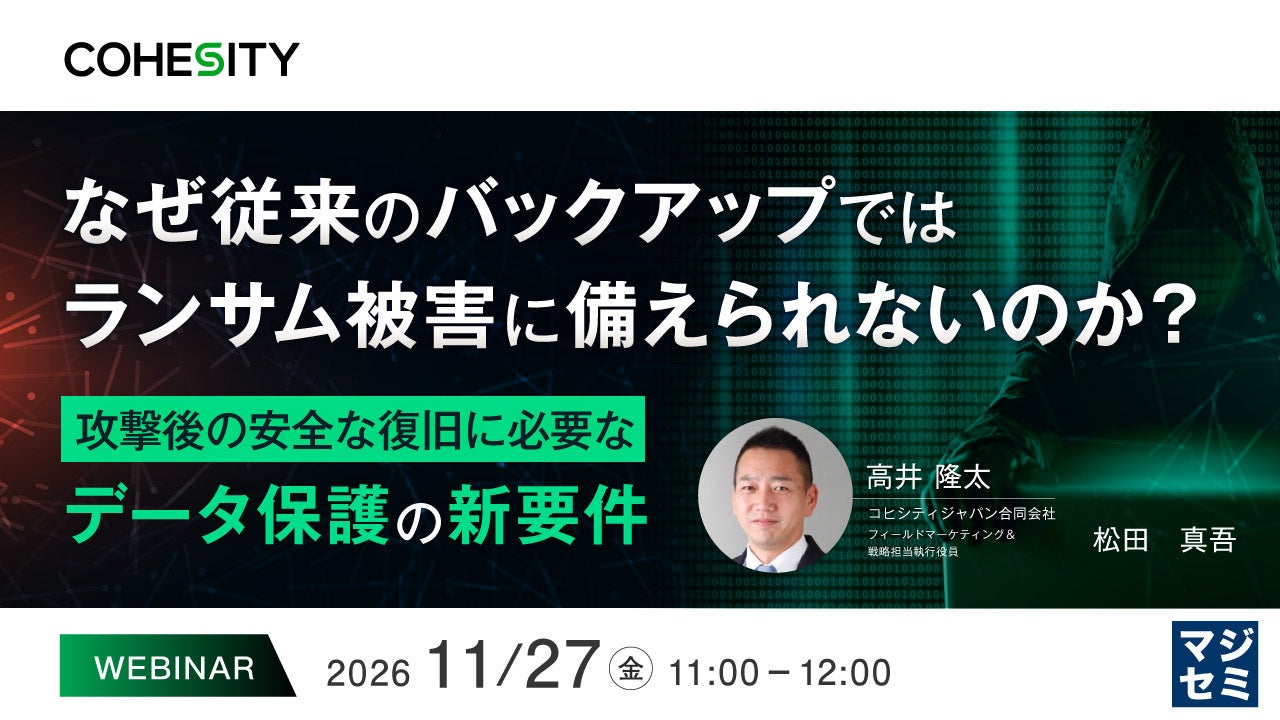
企業を標的としたサイバー攻撃が相次ぎ、ランサムウェアによるシステム停止や業務停止のリスクが継続しています。このような脅威環境においては、侵入や暗号化を防ぐ対策にとどまらず、被害を受けた後に迅速かつ安全に業務を再開できる「復旧力」の確保が求められています。
従来のバックアップは機器障害や誤操作によるデータ消失からの復旧を主目的に設計されてきました。しかし、現代のサイバー攻撃ではバックアップデータや管理者権限そのものが標的とされるため、攻撃を受けることを前提としたデータ保護への転換が必要です。
従来型バックアップの課題と直面するリスク
従来型のバックアップ手法では、定期的なデータ取得と特定時点への復旧が可能であっても、ランサムウェア攻撃を受けた状況下では安全性の確認が難しいケースが生じます。具体的には、安全な復旧ポイントの特定、バックアップデータ自体の改ざんや削除の有無、復旧したデータ内に脅威が残存していないかといった検証が困難になる点が挙げられます。
また、管理者権限の侵害やデータ改ざんを防ぐアクセス制御、イミュータビリティ(不変性)、脅威検知機能、事前検証された復旧手順が不足している場合、データを保管していても業務再開までに長時間を要する要因になります。単にデータを保存するだけでなく、攻撃を受けた後に確実に復旧できる仕組みが不可欠とされています。
 Mr.ガジェット
バックアップを取っていることと、攻撃後に安全に戻せることは別問題という点が整理されています。
 Ms.ガジェット
バックアップ自体が改ざんされていたりデータに脅威が残っていたりすると、戻す作業そのものに迷いそうですね。
攻撃後の安全な復旧に向けたデータ保護の要件
本セミナーでは、従来のバックアップだけではランサムウェア対策として十分ではない理由を整理した上で、攻撃後の安全な復旧に求められる具体的な要件を解説します。紹介される主なテーマと要素は以下の通りです。
- イミュータブル(不変)なデータ保護の導入
- アクセス制御および多要素認証による権限侵害対策
- バックアップ環境における脅威検知
- 安全な復旧ポイントの特定手法
- 復旧計画の事前検証
セッション内では「Cohesity Data Cloud」を例に挙げ、オンプレミス、クラウド、SaaSに分散して存在するデータを統合的に保護するアプローチを提示します。従来のバックアップ運用から、サイバーレジリエンスを意識したデータ保護へ移行するための実践的なポイントが解説されます。
ウェビナーの開催体制
本ウェビナーは、コヒシティジャパン合同会社と日本電気株式会社が主催・共催を務め、IT関連セミナーを手がけるマジセミ株式会社の協力のもとで実施されます。
Ms.ガジェットストレージやセキュリティの専業ベンダーとSIerが共同で解説する構成なので、現場での運用設計の話も聞けそうですね。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
オンプレミスからSaaSまでデータが分散している環境で、不変性や多要素認証をどこまで一元管理できるのかが気になります。