
マジセミ株式会社は、大企業の経営戦略部門・情報システム部門の部長らに向け、攻撃者の動きを踏まえて自社のサイバー対策を考えるウェビナーを案内しました。ダークウェブ上の情報流通や漏洩情報・脆弱性の悪用を解説し、S2Wのサイバー脅威インテリジェンス基盤「QUAXAR」のデモなどを行うとしています。
【大企業 経営戦略・情シス部長向け】経営層の「サイバー対策は十分か」に、攻撃者視点で答えられますか?
マジセミ株式会社は、大企業の経営戦略部門・情報システム部門の部長らを対象に、攻撃者側の動きを踏まえて経営層へ自社の対策状況を説明するためのウェビナーを案内しました。ダークウェブで流通する情報の実態や、従業員の認証情報・自社の弱点が攻撃に悪用されうる状況を解説するとしています。
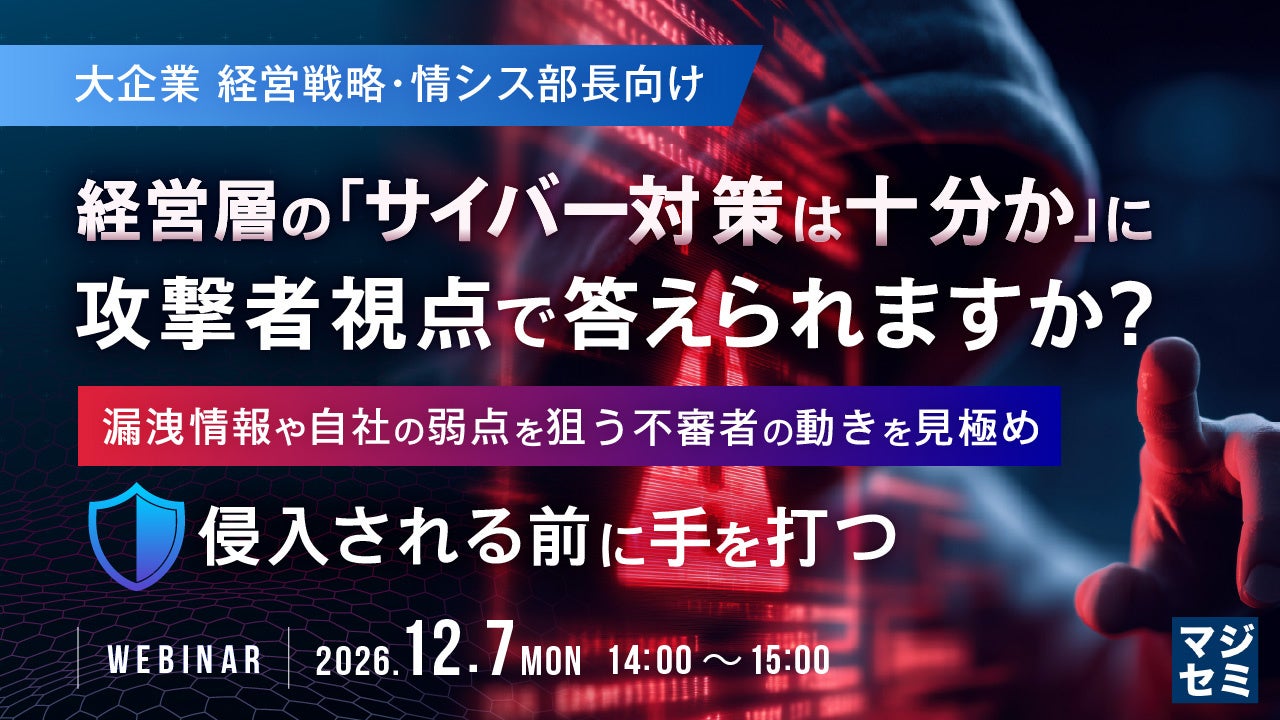
対象者として、経営の意思決定に必要なセキュリティ対策と根拠を探すCISO・情シス部長、経営層への説明・稟議に使える実績のあるソリューションを探すCISO・情シス部長、ASM製品の選定や自社の流出状況の調査を検討する人などを挙げています。主催・共催はS2W Inc.と株式会社テクノプロ、協力はマジセミ株式会社です。
漏洩情報や弱点の把握だけでは見えない攻撃者の動き
発表資料では、ランサムウェアをはじめとするサイバー攻撃で、ダークウェブなどに流出した従業員のアカウント情報や、外部に公開されたサーバーの脆弱性が侵入の足がかりとして悪用されることがあると説明しています。攻撃者は漏洩情報や自社の弱点を組み合わせて侵入の機会をうかがい、被害が発生すれば事業停止や取引先への影響も避けられないとして、サイバー対策を情報システム部門だけでなく経営課題と捉えています。
一方、ASMなどで外部公開資産を管理したり漏洩情報を調べたりするだけでは、誰がどのような手口で自社を狙っているのか、把握した弱点のどれが実際に狙われているのかまでは分からないとしています。攻撃者側の動きが見えないため対策の優先順位を決めにくく、経営層に「攻撃者から見て十分に守られているか」を根拠を持って説明しづらい点を課題に挙げています。
 Ms.ガジェット
漏洩や弱点の把握と、実際に攻撃者が狙っている対象の見極めを分けて扱う点が、この課題の具体像として気になります。
QUAXARで外部脅威を関連付けて分析
ウェビナーでは、外部公開資産の管理(ASM)に攻撃者に関する「不審者情報」(脅威インテリジェンス)を組み合わせ、侵入前に対策の優先順位を判断する考え方を紹介します。具体策として、S2Wが提供するサイバー脅威インテリジェンスプラットフォーム「QUAXAR(クエーサー)」を取り上げるとしています。
発表資料によると、QUAXARはASM、デジタルリスクプロテクション(DRP)、脅威インテリジェンス(TI)を一つのプラットフォームで運用し、資産の露出、アカウントなどの情報流出、脆弱性、脅威アクターの活動といった外部脅威情報を関連付けて分析します。実際の悪用事例や攻撃者の活動状況、組織への影響を踏まえた対応の優先順位を確認でき、AIアシスタントと自動レポート機能により脅威の現状や推奨される対応措置を把握できると説明しています。当日はデモを通じ、不審者情報を確認する流れを紹介する予定です。
Ms.ガジェット不審者情報を確認する流れをデモで紹介するとのことで、文章だけではつかみにくい確認の過程がどう示されるのかに注目したいです。
参加者限定の無償漏洩状況確認サービス
発表資料では、本セミナーの参加者限定で、パスワードの漏洩件数を確認するサービスを無償提供していると案内しています。企業のメールアドレスのドメイン名をキーワードに、ダークウェブ上で認証情報が公開・流出していないかを調べるものです。調査対象はダークウェブなど外部の秘匿性の高いインターネット空間で、社内ネットワークには一切アクセスせず、外部における流出状況のみを確認するとしています。
Ms.ガジェット無償提供に加えて、社内ネットワークにはアクセスせず外部の流出状況だけを確認するという範囲も明示されている点は、条件を読み分けるうえで押さえておきたいです。
- 本記事で使用している画像は、メディアユーザーとしてPR TIMESより提供されたプレスリリース素材を利用しています。
経営層の問いに根拠を持って答える場面を想定した内容なので、セキュリティ情報をどう意思決定の材料へ整理するのかに関心が向きます。